Was ist ein Computervirus?
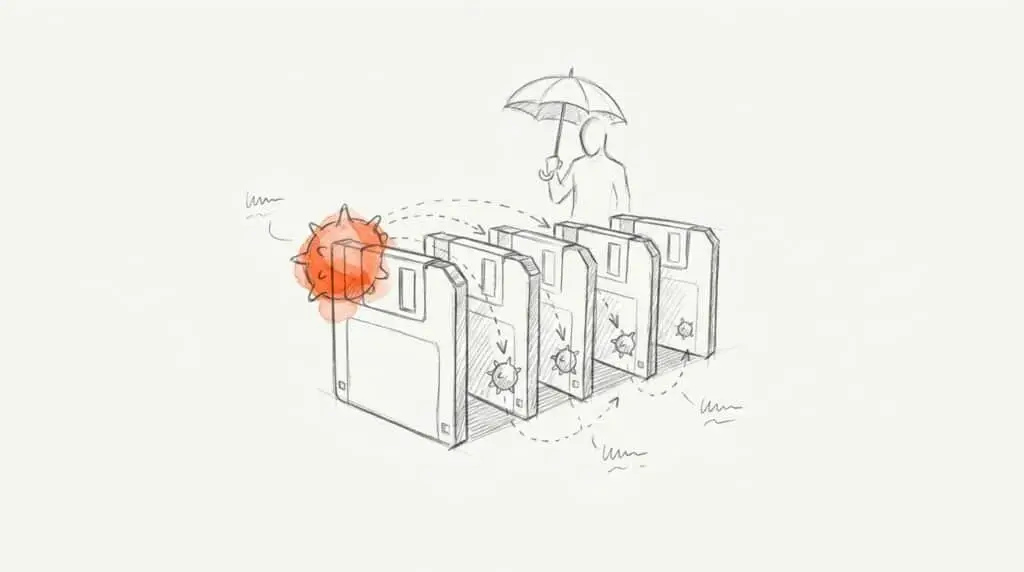
„Ich hab mir einen Virus eingefangen“ — das sagt man über fast jede Schadsoftware. Fachlich ist ein Computervirus aber nur der Typ, der sich wie ein biologisches Virus verhält: Er hängt sich an ein gesundes Programm und vermehrt sich, wenn es ausgeführt wird.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt es so: Ein Virus infiziert ein bis dahin gesundes Programm, ähnlich wie ein biologisches Virus eine Zelle. Danach führt das befallene Programm den Schadcode bei jedem Start mit aus.
Der Begriff stammt von dem US-Informatiker Fred Cohen. Er beschrieb 1984 ein Programm, das andere Programme so verändert, dass sie eine Kopie von ihm enthalten. Seinen ersten Virus führte er im November 1983 in einem Sicherheitsseminar vor.
Virus, Wurm, Trojaner, Ransomware
Alle vier sind Malware, also Schadprogramme. Sie unterscheiden sich darin, wie sie sich verbreiten und was sie tun:
Typ
Was ihn ausmacht
Virus
braucht ein Wirtsprogramm
Wurm
verbreitet sich ganz allein
Trojaner
tarnt sich als nützliches Programm
Ransomware
verschlüsselt Daten, fordert Lösegeld
Ein Wurm kommt laut BSI ohne Wirtsprogramm aus und verschickt sich etwa selbst an alle Adressen im Adressbuch. Ein Trojaner vermehrt sich gar nicht, er wird vom Nutzer selbst installiert. Ransomware ist laut BSI-Lagebericht 2025 die größte Bedrohung durch Cyberkriminalität. Sie kommt oft per Trojaner ins Haus.
Klassische Viren, die sich an Programme hängen, spielen heute eine kleinere Rolle. Viel häufiger sind Schadprogramme in E-Mail-Anhängen, in Office-Dokumenten mit Makros und auf Websites in unsicheren Plugins.
Wie groß die Gefahr ist
Laut BSI-Lagebericht 2025 entstanden zwischen Juli 2024 und Juni 2025 im Schnitt rund 280.000 neue Schadprogramm-Varianten pro Tag. Gezählt wird jede auch nur minimal veränderte Kopie, nicht jeder Angriff. Rund 80 % der angezeigten Angriffe, etwa mit Ransomware, trafen kleine und mittlere Unternehmen.
Studie · deutsche Wirtschaft
Bitkom Wirtschaftsschutz 2025
87 %
der Unternehmen betroffen
202,4 Mrd. €
Schaden durch Cyberangriffe
Cyberangriffe machen 70 % des Gesamtschadens aus
Befragt wurden 1.002 Unternehmen ab 10 Beschäftigten. 34 % waren von Ransomware betroffen, 24 % von anderer Schadsoftware.
Bericht · WordPress
Patchstack: Sicherheitslage 2025
91 %
der Lücken in Plugins
5 Std.
bis zur Massenausnutzung
Das Einfallstor ist fast nie WordPress selbst
11.334 neue Schwachstellen im WordPress-Umfeld, 42 % mehr als 2024. Bei stark ausgenutzten Lücken vergehen im Median fünf Stunden, bis Angreifer sie massenhaft nutzen.
Wordfence zählte für 2024 knapp eine Million WordPress-Seiten mit Schadcode. Am häufigsten waren versteckte Hintertüren in PHP-Dateien. Ein typischer Weg dorthin sind gestohlene Zugangsdaten zum Hosting.
Was tun bei Befall?
Das BSI hat dafür eine Checkliste für den Ernstfall. Die wichtigsten Schritte:
- Vom Netz trennen: Kabel ziehen, WLAN aus. So verbreitet sich nichts weiter.
- Neu aufsetzen statt nur scannen: Das BSI rät grundsätzlich zur Neuinstallation, weil Schadprogramme tief ins System eingreifen. Bei einer Website heißt das: frische WordPress- und Plugin-Dateien und ein sauberes Backup.
- Passwörter ändern: von einem sauberen Gerät aus, zuerst das E-Mail-Konto. Danach Zwei-Faktor-Anmeldung einschalten.
- Kein Lösegeld zahlen: Davon rät das BSI dringend ab. Prüf auf nomoreransom.org, ob es ein Entschlüsselungstool gibt, und erstatte Anzeige.
Häufige Fehler
Fehler 1 · „Wir sind zu klein für Angreifer“
Das Gegenteil stimmt. Die meisten Angriffe laufen automatisch und suchen einfach nach verwundbarer Software. Laut BSI trafen rund 80 % der angezeigten Angriffe KMU, denen oft Mittel und Wissen für den Schutz fehlen.
Fehler 2 · Virenscanner drüber und weiter
Ein Scan findet den Schadcode vielleicht, aber nicht jede Hintertür. Wer nur reinigt, ist oft wenige Tage später wieder befallen. Neu aufsetzen und Zugangsdaten tauschen gehört dazu.
Fehler 3 · Plugins aus dubiosen Quellen
Raubkopierte Premium-Plugins, sogenannte „nulled“ Plugins, sind ein bekannter Weg für Schadcode. Kauf Plugins beim Hersteller oder nimm die kostenlose Version aus dem offiziellen Verzeichnis.
Fehler 4 · Mit der Meldung warten
Die 72 Stunden laufen ab dem Moment, in dem du von der Datenpanne weißt, nicht ab dem Ende der Aufräumarbeiten. Melde lieber früh und reich Details nach.
So schützt du deine Website
- Updates einspielen: WordPress, Theme und Plugins aktuell halten, am besten mit automatischen Updates für kleine Versionen.
- Weniger Plugins: jedes Plugin, das du nicht brauchst, ist eine Lücke, die du nicht hast.
- Firewall und Scanner: etwa Wordfence oder Patchstack für WordPress.
- Backups mit Kopie außer Haus: regelmäßig und mit einer Fassung, auf die ein Angreifer nicht zugreifen kann.
- Starke Zugänge: eigene Passwörter für Hosting, FTP und WordPress, dazu Zwei-Faktor-Anmeldung.
Häufige Fragen
Was ist der Unterschied zwischen Virus, Wurm und Trojaner?
Ein Virus hängt sich an ein Programm und verbreitet sich, wenn es ausgeführt wird. Ein Wurm verbreitet sich ganz allein, etwa über das Netzwerk. Ein Trojaner tarnt sich als nützliche Software und vermehrt sich nicht selbst. Alle drei sind Malware.
Wie erkenne ich, dass meine WordPress-Seite infiziert ist?
Typische Zeichen sind fremde Weiterleitungen, Spam-Seiten in Google, unbekannte Admin-Konten, neue PHP-Dateien und Warnungen von Google oder dem Hoster. Ein Scanner wie Wordfence oder Sucuri SiteCheck gibt einen ersten Befund.
Was tue ich, wenn mein Rechner einen Virus hat?
Gerät vom Netz trennen, von einem sauberen Gerät aus Passwörter ändern, zuerst fürs E-Mail-Konto. Das BSI rät, das System grundsätzlich neu aufzusetzen. In einer Firma zuerst die IT oder einen Dienstleister holen und nichts überstürzt löschen.
Muss ich einen Virenbefall der Datenschutzbehörde melden?
Nur wenn personenbezogene Daten betroffen sind und ein Risiko für die Betroffenen nicht auszuschließen ist. Dann gilt Art. 33 DSGVO: unverzüglich, möglichst binnen 72 Stunden. Dokumentieren musst du den Vorfall in jedem Fall. Keine Rechtsberatung.
Reicht der eingebaute Windows-Virenschutz?
Für viele kleine Büros ist Microsoft Defender eine solide Basis. Wichtiger als das Produkt sind Updates, Backups, starke Passwörter und Vorsicht bei Anhängen. Für die Website brauchst du zusätzlich Schutz auf dem Server, etwa eine WordPress-Firewall.