

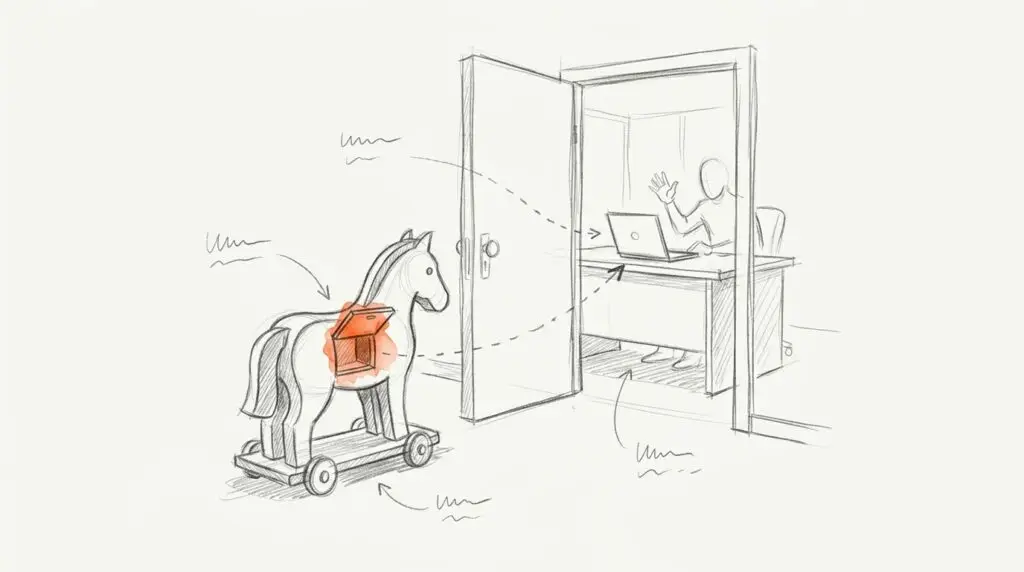
Was ist ein Trojaner?
Der Name kommt aus der griechischen Sage: Die Griechen schenkten Troja ein großes Holzpferd, in dem Soldaten saßen. Die Trojaner holten es selbst in die Stadt. Genau so arbeitet ein Trojaner am Computer.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt ihn so: Anders als Viren und Würmer kann sich ein Trojaner nicht selbst vervielfältigen. Seine Strategie ist Täuschung. Er tarnt sich als nützliches Programm oder harmlose Datei, damit du ihn öffnest.
Art
Was sie macht
Backdoor
öffnet Angreifern Fernzugriff
Banking-Trojaner
greift Zugangsdaten fürs Konto ab
Downloader
lädt weitere Schadsoftware nach
Infostealer
stiehlt Passwörter und Daten
Laut BSI lassen sich moderne Schadprogramme oft gar nicht mehr einer einzigen Art zuordnen. Viele können mehreres auf einmal.
Wie ein Trojaner hereinkommt
- E-Mail-Anhänge, auch mit doppelter Endung wie „rechnung.pdf.exe“
- Office-Dokumente mit Makros, die beim Öffnen Code ausführen
- Gratis- oder gecrackte Software aus unseriösen Quellen
- Manipulierte Werbebanner und Webseiten
- USB-Sticks unbekannter Herkunft
- Gekaperte Updates eigentlich seriöser Programme
Das Ausmaß ist groß: Im Berichtszeitraum Juli 2024 bis Juni 2025 wurden in Deutschland laut BSI täglich rund 280.000 neue Schadprogramm-Varianten bekannt. Das sind nicht alles Trojaner und nicht alles neue Angriffe — viele Varianten erzeugen Täter automatisch, damit Virenscanner sie nicht wiedererkennen.
Beispiele aus der Praxis
Case A · Emotet
Der Trojaner, der Antworten fälschte
14,5 Mio. €
Schaden in Deutschland, mindestens
17
Server in Deutschland beschlagnahmt
Zerschlagen im Januar 2021 von Ermittlern aus acht Ländern
Emotet las Postfächer aus und schickte echt wirkende Antworten auf echte Mails. Das BSI nannte ihn 2018 die weltweit gefährlichste Schadsoftware.
Case B · Operation Endgame
Schlag gegen die Türöffner
100+
Server beschlagnahmt
1.300+
Domains abgeschaltet
Ziel waren Dropper, die Ransomware den Weg bahnen
Das BKA fand Verbindungen zu mindestens 15 Ransomware-Gruppen. Ein Trojaner ist oft nur der erste Schritt.
Bei Emotet lief es typisch ab: Erst kam der Trojaner per Mail, dann lud er einen Banking-Trojaner nach, am Ende folgte Ransomware. Das BSI berichtete von Fällen mit großen Produktionsausfällen.
Häufige Fehler
Fehler 1 · Bekannten Absendern blind trauen
Emotet antwortete im Namen echter Geschäftspartner auf echte Mailverläufe. Ein bekannter Name schützt nicht. Ein unerwarteter Anhang ist ein Grund, kurz anzurufen.
Fehler 2 · Sich allein auf den Virenscanner verlassen
Bei Hunderttausenden neuen Varianten am Tag kommt die Erkennung per Signatur oft zu spät. Virenschutz ist Pflicht, aber nur eine Schicht von mehreren.
Fehler 3 · Den Rechner nur „säubern“
Das BSI rät: Ein befallenes System gilt als vollständig kompromittiert und wird neu aufgesetzt. Reste eines Trojaners können sonst bleiben und später wieder zuschlagen.
Fehler 4 · Es nur als IT-Problem sehen
Sind Kundendaten abgeflossen, ist das eine Datenpanne nach DSGVO. Dann muss das Unternehmen die Aufsichtsbehörde unverzüglich informieren, möglichst binnen 72 Stunden — außer es besteht voraussichtlich kein Risiko für die Betroffenen.
So schützt du dein Unternehmen
Das BSI hat für Emotet Maßnahmen beschrieben, die gegen fast alle Trojaner helfen:
- Mitarbeiter schulen: Was ist ein verdächtiger Anhang, wen rufe ich an?
- Updates zügig einspielen, für System, Browser und Office
- Makros zentral abschalten und Dateiendungen sichtbar machen
- Backups mehrstufig, auch offline, und die Wiederherstellung testen
- Rechte knapp halten: Niemand arbeitet im Alltag als Administrator
- Zwei-Faktor-Anmeldung für E-Mail und wichtige Konten
Häufige Fragen
Was ist der Unterschied zwischen Trojaner und Virus?
Ein Virus hängt sich an Dateien und verbreitet sich mit ihnen weiter. Ein Trojaner kann sich nicht selbst vervielfältigen. Er braucht dich: Du musst ihn öffnen oder installieren, weil er sich als etwas Harmloses ausgibt.
Woran erkenne ich einen Trojaner auf meinem Rechner?
Oft gar nicht, denn er soll unauffällig bleiben. Warnzeichen sind ein plötzlich langsamer Rechner, unbekannte Programme, Mails, die du nicht geschickt hast, oder Meldungen deines Virenschutzes. Im Zweifel den Rechner vom Netz nehmen und prüfen lassen.
Reicht ein Virenscanner gegen Trojaner?
Nein. Er ist wichtig, erkennt aber neue Varianten oft erst spät. Dazu gehören Updates, abgeschaltete Makros, knappe Benutzerrechte, Offline-Backups und geschulte Mitarbeiter. Unter Windows ist mit dem Microsoft Defender schon ein Virenschutz eingebaut.
Muss ich einen Trojaner-Befall melden?
Wenn dabei personenbezogene Daten betroffen sein können, ja: Nach Art. 33 DSGVO meldest du die Datenpanne unverzüglich und möglichst binnen 72 Stunden der Datenschutz-Aufsichtsbehörde. Eine Ausnahme gilt nur, wenn voraussichtlich kein Risiko für die Betroffenen besteht.
Was ist ein Remote-Access-Trojaner?
Ein Trojaner, der Angreifern Fernzugriff auf den Rechner gibt, als säßen sie davor. Sie können Dateien lesen, Programme starten und Tastatureingaben mitschneiden. Das BKA ging 2025 im Rahmen der Operation Endgame unter anderem gegen so einen Trojaner vor.


