Was ist Pharming?
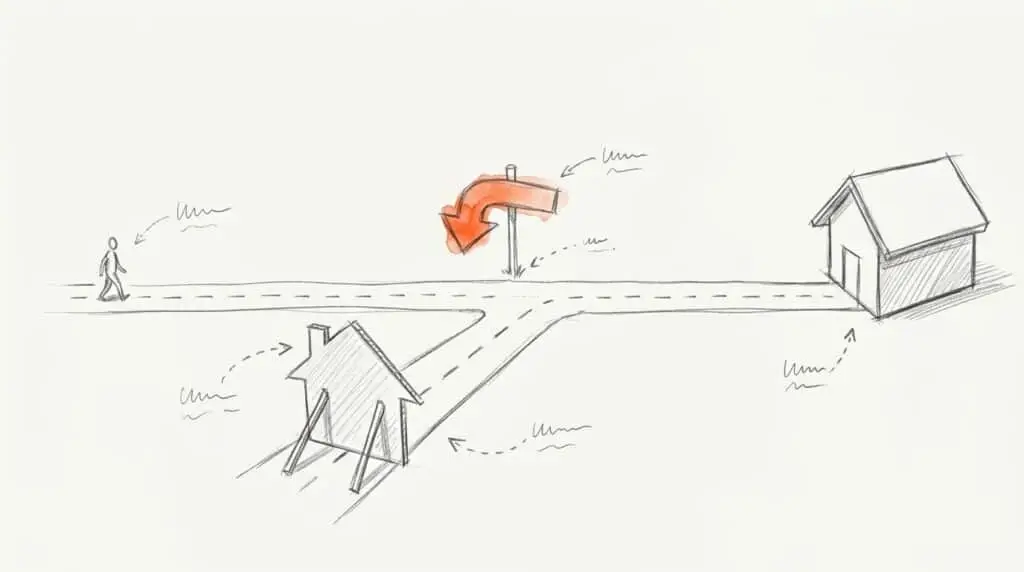
Beim Phishing musst du auf etwas hereinfallen: auf eine Mail, eine SMS, einen Link. Beim Pharming machst du alles richtig. Du tippst die Adresse selbst ein oder klickst dein Lesezeichen — und landest trotzdem auf einer nachgebauten Seite.
Der Trick sitzt eine Ebene tiefer, beim DNS. Das ist das Telefonbuch des Internets: Es übersetzt einen Namen wie meinebank.de in die Nummer des Servers. Wer dieses Telefonbuch fälscht, schickt dich zur falschen Nummer. In der Adresszeile steht dabei oft die richtige Adresse. Der Name ist eine Mischung aus Phishing und Farming.
Die IT-Grundschutz-Kataloge des BSI nennen vier Wege:
- DNS-Server manipulieren — über Sicherheitslücken oder schlechte Konfiguration.
- DNS-Cache vergiften — falsche Antworten in einen Zwischenspeicher schmuggeln.
- Hosts-Datei ändern — eine Schadsoftware schreibt die Umleitung direkt auf deinen Rechner.
- Router übernehmen — etwa über ein Standardpasswort, und dort den DNS-Server umstellen.
Dazu kommt ein Weg, der für Firmen mit eigener Website zählt: Angreifer kapern das Konto beim Domain-Anbieter und biegen die Domain selbst um. Dann trifft es nicht einen Besucher, sondern alle.
Echte Fälle
Case A · Router 2018
GhostDNS kapert Heimrouter
100.000+
gekaperte Router-Adressen
87,8 %
davon in Brasilien
Umgeleitet wurden vor allem Banken
Die Täter errieten Router-Passwörter oder nutzten eine Lücke und stellten den DNS-Server um. Betroffen waren über 70 Router-Typen (Auswertung von 360 Netlab, September 2018).
Case B · Domain-Konten 2024
Gekaperte Domains bei Squarespace
~ 10 Mio.
übernommene Domains von Google Domains
≥ 12
gekaperte Organisationen im Juli 2024
Die echte Adresse führte zur Betrugsseite
Vor allem Krypto-Firmen. Wie die Angreifer an die Konten kamen, ist umstritten: Forscher sehen schwache Voreinstellungen nach dem Umzug, Squarespace eine schnell behobene Login-Schwäche.
Der bekannteste Fall ist älter: Die Schadsoftware DNSChanger stellte bis 2011 auf mehr als vier Millionen Rechnern in über 100 Ländern den DNS-Server um. Nach den Festnahmen ersetzte man die Server der Täter per Gerichtsbeschluss durch saubere, damit die Opfer nicht plötzlich offline waren. Die US-Behörde CISA verpflichtete Bundesbehörden 2019 nach einer Welle manipulierter DNS-Einträge, binnen zehn Werktagen alle DNS-Konten zu prüfen und Zwei-Faktor-Schutz einzuschalten.
Was sagt das Recht?
Pharming ist kein eigener Straftatbestand. Je nach Tat kommen mehrere Paragrafen des Strafgesetzbuchs in Betracht: Computerbetrug nach § 263a StGB (bis zu fünf Jahre), die Fälschung beweiserheblicher Daten nach § 269 StGB, etwa für die nachgebaute Bankseite, und die Datenveränderung nach § 303a StGB für eine manipulierte Hosts-Datei oder Router-Einstellung.
Spannender für dich ist die Haftung, wenn Geld vom Konto weg ist. Bei einer Zahlung, die du nicht autorisiert hast, haftest du nach § 675v BGB grundsätzlich bis 50 Euro. Den ganzen Schaden trägst du bei Betrug, Vorsatz oder grober Fahrlässigkeit.
Häufige Fehler
Fehler 1 · „Ich tippe die Adresse selbst, also bin ich sicher“
Gegen Phishing ist das ein guter Rat, gegen Pharming nicht. Die Umleitung passiert erst nach deiner Eingabe.
Fehler 2 · Pharming mit DNS-Spoofing gleichsetzen
DNS-Spoofing, also gefälschte Antworten im DNS, ist nur eine Technik. Pharming ist das Ziel dahinter und klappt genauso über den Router, die Hosts-Datei oder ein gekapertes Domain-Konto.
Fehler 3 · Zertifikatswarnungen wegklicken
Eine gefälschte Seite hat oft kein passendes Zertifikat für die echte Domain, der Browser meckert. Wer die Warnung reflexhaft wegklickt, schaltet die wichtigste Bremse ab.
Fehler 4 · „DNSSEC löst das Problem“
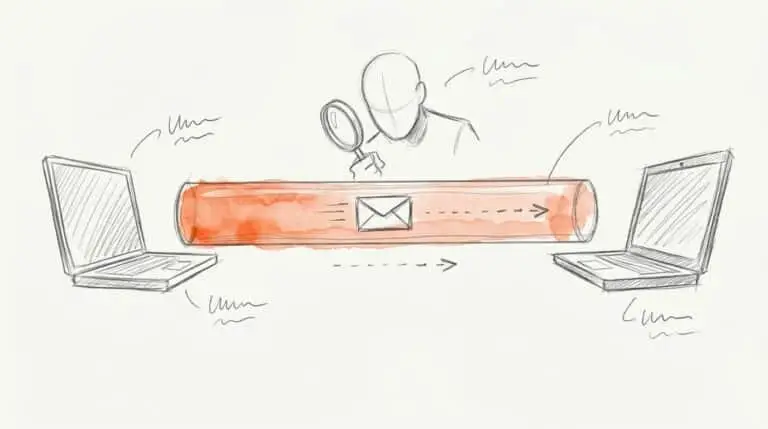
DNSSEC signiert DNS-Antworten und schützt so den Transportweg. Laut DENIC, der Registrierungsstelle für .de, hilft es aber nicht gegen gekaperte Domain-Konten und nicht gegen Phishing-Seiten. Ein Baustein, keine Komplettlösung.
So schützt du dich und deine Firma
- Router: Standardpasswort ändern, Fernzugriff aus, automatische Updates an. Ab und zu nachsehen, welcher DNS-Server eingetragen ist.
- Rechner: aktueller Virenschutz, der Änderungen an der Hosts-Datei blockiert.
- Domain-Konto: starkes Passwort, Zwei-Faktor-Schutz per App oder Schlüssel statt SMS, Transfer-Sperre, Mail bei jeder DNS-Änderung.
- DNSSEC für die eigene Domain beim Hoster einschalten, wenn er es anbietet.
- Anmelden mit Passkeys statt Passwort plus Code, wo es geht — sie sind an die echte Domain gebunden.
Häufige Fragen
Was ist der Unterschied zwischen Phishing und Pharming?
Beim Phishing lockt dich ein Köder auf die falsche Seite, meist ein Link in einer Mail oder SMS. Beim Pharming wird die Umleitung technisch eingebaut: Du gibst die richtige Adresse ein und landest trotzdem auf der Fälschung.
Ist DNS-Spoofing dasselbe wie Pharming?
Nein. DNS-Spoofing ist eine Technik, mit der sich Pharming umsetzen lässt. Pharming ist der Oberbegriff für den Betrug und funktioniert auch über den Router, die Hosts-Datei oder ein gekapertes Domain-Konto.
Wie merke ich, dass ich auf einer Pharming-Seite gelandet bin?
Achte auf Zertifikatswarnungen des Browsers, ungewohnte Login-Abläufe und Aufforderungen, mehrere TANs oder Codes auf einmal einzugeben. Im Zweifel abbrechen und die Bank über eine bekannte Telefonnummer anrufen.
Wer haftet, wenn durch Pharming Geld vom Konto verschwindet?
Grundsätzlich haftest du nach § 675v BGB nur bis 50 Euro. Hast du grob fahrlässig gehandelt, etwa Warnungen der Bank ignoriert, kann der ganze Schaden bei dir bleiben. Im Einzelfall entscheidet ein Gericht.
Wie schütze ich als kleines Unternehmen meine Domain?
Mit einem starken Passwort und Zwei-Faktor-Schutz beim Domain-Anbieter, einer Transfer-Sperre, Benachrichtigungen bei DNS-Änderungen und, wenn verfügbar, DNSSEC. Die meisten Hoster bieten das in den Kontoeinstellungen an.