Was ist eine SQL-Injection?
Fast jede Website spricht im Hintergrund mit einer Datenbank. Gibst du etwas ins Suchfeld ein, baut die Software daraus eine Abfrage in SQL, der Sprache der Datenbank: „Gib mir alle Beiträge mit dem Wort Garten.“
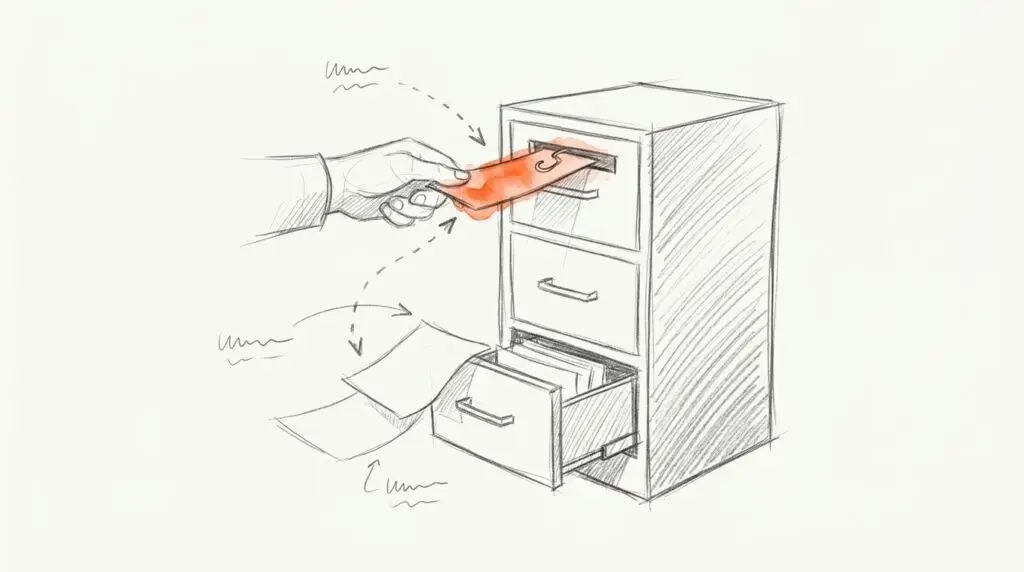
Bei einer SQL-Injection landet deine Eingabe ungeprüft in dieser Abfrage. Wer weiß, wie, schreibt statt eines Suchworts ein Stück Befehl ins Feld. Die Datenbank kann nicht unterscheiden, was Eingabe und was Anweisung ist, und führt es aus. So lassen sich Daten auslesen, ändern oder löschen, mit den Rechten, die die Website selbst hat.
Das klingt nach Hacker-Film, ist aber ein Handwerksfehler. Die Ursache ist fast immer derselbe: Ein Programm setzt Eingaben direkt in eine Abfrage, statt sie sauber getrennt zu übergeben. Die OWASP, eine Stiftung für Web-Sicherheit, führt Injection seit vielen Jahren in ihren Top 10 der kritischsten Risiken.
Wie verbreitet ist das?
Zwei Ranglisten geben die Richtung vor. In den OWASP Top 10:2025 steht Injection auf Platz 5, SQL-Injection gilt dort als seltener, aber folgenschwer, mit mehr als 14.000 gemeldeten Schwachstellen (CVEs). In den CWE Top 25 2025 von MITRE, die einzelne Fehlerarten bewerten, steht SQL-Injection auf Platz 2.
Für WordPress-Seiten zählen vor allem die Plugins. Im Jahresbericht 2024 von Wordfence stecken 96 % aller offengelegten Lücken in Plugins. SQL-Injection war der vierthäufigste Typ, und 47 % dieser Lücken ließen sich ohne Anmeldung oder schon mit einem einfachen Abonnenten-Konto ausnutzen. Die Firewall von Wordfence blockierte 2024 über 1,1 Milliarden SQL-Injection-Versuche.
Case A · MOVEit 2023
Eine Lücke, tausende Firmen
2.773
betroffene Organisationen
95,8 Mio.
betroffene Personen
Eine SQL-Injection in einer einzigen Software
Ab Mai 2023 nutzte die Gruppe CL0P eine bis dahin unbekannte Lücke in der Dateiübertragung MOVEit Transfer. Die Zahlen sind eine Schätzung von Emsisoft, Stand Juni 2024.
Case B · WordPress 2024
Plugin Ultimate Member
200.000+
aktive Installationen
9,8 / 10
Schweregrad der Lücke
Angreifbar ohne Anmeldung
Gefährdet waren nur Seiten mit einer bestimmten aktivierten Option. Gemeldet Ende Januar 2024, behoben drei Wochen später mit Version 2.8.3 — wer nicht aktualisierte, blieb offen.
Häufige Fehler
Fehler 1 · „Bei meiner kleinen Seite gibt es nichts zu holen“
In der Datenbank liegen Benutzerkonten, Passwort-Hashes, Formulareinträge, oft Kundendaten. Und niemand sucht deine Seite gezielt aus: Angriffe laufen automatisch gegen jede Installation eines anfälligen Plugins.
Fehler 2 · Updates liegen lassen
Laut Patchstack wurden 2025 im WordPress-Umfeld 11.334 neue Schwachstellen bekannt, 42 % mehr als im Vorjahr, 91 % davon in Plugins. Eine geschlossene Lücke nützt dir nur, wenn du das Update auch einspielst.
Fehler 3 · Sich allein auf die Firewall verlassen
Eine Web Application Firewall fängt viel ab, aber nicht alles. In einem Test von Patchstack blockierten die üblichen Schutzmaßnahmen von Hostern nur 12 % der WordPress-spezifischen Angriffe. Die Firewall ist eine zusätzliche Schicht, kein Ersatz für Updates und sauberen Code.
Fehler 4 · Eingaben von Hand „entschärfen“
Wer selbst programmiert und Sonderzeichen per Hand ausfiltert, vergisst früher oder später einen Fall. Die OWASP rät davon ab und empfiehlt parametrisierte Abfragen, auch Prepared Statements genannt: Abfrage und Eingabe werden getrennt an die Datenbank geschickt.
So schützt du deine Website
- Updates einspielen, am besten automatisch, für Plugins, Themes und WordPress selbst.
- Plugins ausmisten: Was du nicht nutzt, löschst du. Was seit Jahren kein Update bekommt, ersetzt du.
- Firewall und Warnungen: Wordfence, Patchstack oder die Firewall von Cloudflare filtern bekannte Angriffe und melden Lücken in deinen Plugins.
- Wenig Rechte: Der Datenbank-Benutzer der Website bekommt nur die Rechte, die er wirklich braucht.
- Für Entwickler: immer Prepared Statements, in WordPress die Funktion prepare() der Datenbankklasse wpdb mit Platzhaltern.
- Backups und Notfallplan: Wer wann informiert wird, wenn doch etwas passiert.
Häufige Fragen
Was ist eine SQL-Injection, einfach erklärt?
Ein Angreifer schreibt in ein Eingabefeld oder eine URL kein normales Suchwort, sondern ein Stück Datenbankbefehl. Prüft die Website die Eingabe nicht sauber, führt die Datenbank diesen Befehl aus und gibt zum Beispiel Daten heraus.
Ist meine WordPress-Seite gefährdet?
Möglich, vor allem über Plugins: Dort stecken laut Wordfence und Patchstack über 90 % der bekannten Lücken. Mit aktuellen Plugins, wenigen Erweiterungen und einer Firewall senkst du das Risiko deutlich.
Schützt ein Sicherheits-Plugin wie Wordfence zuverlässig?
Es fängt viele bekannte Angriffe ab und warnt dich vor anfälligen Plugins. Eine Garantie ist es nicht. Updates bleiben der wichtigste Schutz.
Was ist der Unterschied zwischen SQL-Injection und Cross-Site-Scripting?
Woran erkenne ich, ob ein Plugin betroffen ist?
Sicherheits-Plugins wie Wordfence oder Patchstack gleichen deine installierten Plugins mit Schwachstellen-Datenbanken ab und melden sich. Ohne solches Werkzeug hilft nur, die Update-Hinweise im Dashboard ernst zu nehmen.