Was ist eine Hashed Email?
Du willst bestehende Kunden über Werbung erreichen, aber keine Adressliste im Klartext verschicken. Wie erkennt die Plattform trotzdem deine Leute? Über die Hashed Email.
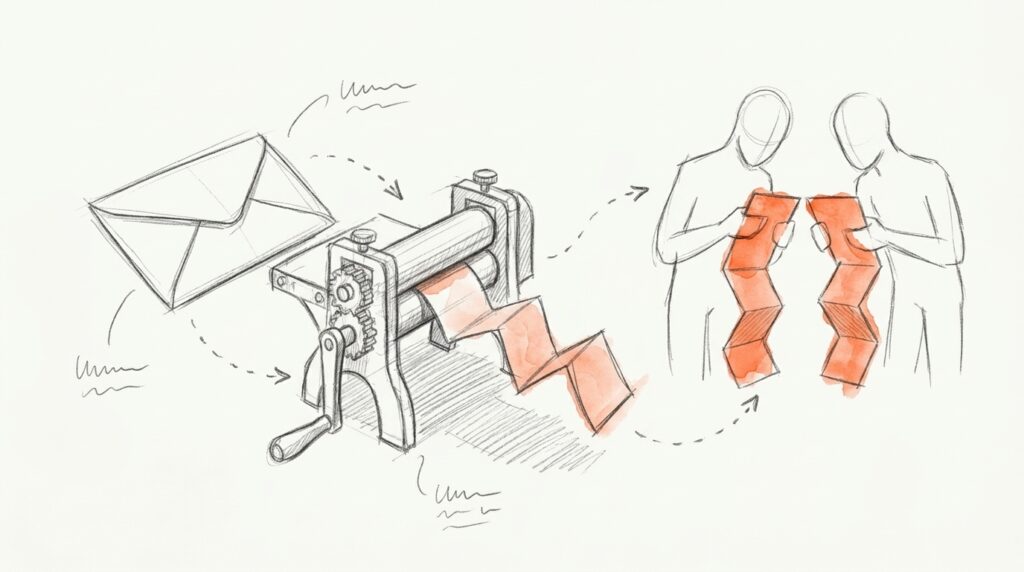
Dabei wird die Adresse erst vereinheitlicht und dann mit SHA-256 umgerechnet. Das ist eine Einwegfunktion: Aus jeder Eingabe wird ein Wert mit 64 Zeichen. Dieselbe Adresse ergibt immer denselben Wert. Genau das macht sie zum Schlüssel: Beide Seiten rechnen, dann vergleichen sie.
Du begegnest ihr bei Customer Match und Enhanced Conversions von Google, bei Meta, LinkedIn und TikTok. Auch Unified ID 2.0 startet mit der E-Mail-Adresse.
Warum das Normalisieren so wichtig ist
Ein einziges anderes Zeichen, und der Wert hat nichts mehr mit dem alten gemein:
Eingabe
Hash beginnt mit
anna@beispiel.de
31c1514b
Anna@beispiel.de
b7395dd4
anna@beispiel.de mit Leerzeichen davor
6a6ba609
Deshalb kommt vor dem Hashen immer dasselbe: Leerzeichen am Rand weg, alles klein. Danach gehen die Regeln auseinander:
- Google: Bei gmail.com und googlemail.com fallen auch die Punkte vor dem @ weg. Bei Enhanced Conversions zusätzlich alles ab einem Pluszeichen. Nur bei diesen Domains.
- Meta: Rand weg, klein, SHA-256. Eine Regel für Gmail-Punkte nennt die Doku nicht.
- LinkedIn: alle Leerzeichen weg, klein, 64 Zeichen.
- Unified ID 2.0: wie bei Google ohne Punkte und Plus bei gmail.com, dazu Base64 als Ausgabe.
Ist eine gehashte Adresse anonym?
Nein. Zurückrechnen lässt sich ein Hash nicht, aber durchprobieren. Wer eine lange Adressliste hat, hasht sie und vergleicht. Forscher aus Princeton schätzten 2018, dass alle rund fünf Milliarden Adressen in etwa zehn Millisekunden durchgerechnet wären. Ein Anbieter verlangte damals vier Cent je zurückgeholter Adresse.
Die Aufsicht sieht das genauso. Die spanische Behörde AEPD ordnet Hashing als Pseudonymisierung ein. Der Europäische Datenschutzausschuss schreibt im Entwurf seiner Leitlinien von 2025: Ein einfacher SHA-256-Wert lässt sich auf bekannte Kennungen anwenden und vergleichen, nötig wäre ein geheimer Anteil. Die US-Behörde FTC sagt es kürzer: Firmen sollen nicht so tun, als mache Hashing Daten anonym.
Zwei Beispiele aus der Praxis
BetterHelp · USA
Online-Therapie, 2017–2018
über 7 Mio.
Adressen zu Facebook
über 4 Mio.
Konten zugeordnet
Am Ende stand ein Vergleich über 7,8 Mio. $.
Vorwürfe der FTC; die Adressen waren gehasht.
ASOS · Großbritannien
Enhanced Conversions
+8,6 %
erfasste Verkäufe Suche
+31 %
erfasste Verkäufe YouTube
Mehr gemessen, nicht mehr verkauft.
Angabe von Google, 2021.
Beide Fälle zeigen dasselbe Werkzeug. Der Unterschied liegt in Daten und Erlaubnis. Bei Gesundheitsdaten war das Hochladen das Problem, nicht der Hash. Und ein Plus bei erfassten Verkäufen schließt eine Messlücke. Es macht keinen Umsatz.
Häufige Fehler
Fehler 1 · Gehasht für anonym halten
„Wir geben keine Daten weiter, die sind ja verschlüsselt.“ Doch, tust du. Und verschlüsselt sind sie auch nicht: Verschlüsselung lässt sich mit einem Schlüssel umkehren, ein Hash nicht.
Fehler 2 · Ein Hash für alle Plattformen
Google streicht die Punkte bei Gmail-Adressen, Meta dokumentiert das nicht. Für max.mustermann@gmail.com brauchst du also zwei Werte.
Fehler 3 · Die Gmail-Regel überall anwenden
Bei anderen Anbietern können Punkte zur Adresse gehören. Streichst du sie, passt der Wert zu niemandem.
Fehler 4 · Zu viel hashen
Land und Postleitzahl bleiben bei Google im Klartext. Bei Meta gilt das für IP-Adresse und Klick-Kennungen.
Was du tun solltest
- Erlaubnis klären: Steht der Abgleich in Datenschutzerklärung und Einwilligung? Google verlangt für Customer Match eigene Daten aus erster Hand.
- Plattform rechnen lassen: Nutze den eingebauten Weg, bevor du selbst Skripte baust.
- Mit einer Testadresse prüfen: Meta veröffentlicht ein Beispiel samt Ergebnis. Stimmt deins überein, stimmt der Ablauf.
- Abmeldungen nachziehen: Wer widerspricht, muss auch aus der hochgeladenen Liste raus.
Häufige Fragen
Kann man eine Hashed Email zurückrechnen?
Nicht direkt. Wer aber viele Adressen kennt, kann sie alle hashen und vergleichen. Für bekannte Adressen ist der Schutz deshalb gering.
Ist eine gehashte E-Mail-Adresse personenbezogen?
In aller Regel ja. Aufsichtsbehörden ordnen sie als pseudonym ein. Der Europäische Gerichtshof hat 2025 entschieden, dass es auf die Sicht der Beteiligten ankommt. Eine Plattform, die mit ihren Konten abgleicht, kann den Bezug herstellen.
Muss ich selbst hashen?
Meist nicht. Beim Hochladen in der Oberfläche übernehmen es Google und LinkedIn, der Meta-Pixel hasht im Browser. Selbst hashen musst du vor allem bei Schnittstellen.
Warum ist meine Trefferquote so niedrig?
Häufig ist falsch normalisiert. Oder deine Kunden nutzen bei der Plattform eine andere Adresse als bei dir. Feste Richtwerte nennt die Google-Hilfe nicht.
Quellen
- Google Ads API: Enhanced Conversions für das Web
- Google Ads-Hilfe: Kundendatei formatieren
- Google Ads-Hilfe: Customer-Match-Richtlinie
- Meta: Parameter für Kundeninformationen
- LinkedIn: Listen hochladen
- Unified ID 2.0: Normalisierung
- Princeton CITP: Four cents to deanonymize
- AEPD: Hashfunktion als Pseudonymisierung
- EDPB: Leitlinien 01/2025 Pseudonymisierung (Entwurf)
- FTC: No, hashing still doesn’t make your data anonymous
- BayLDA: Pressemitteilung zu Facebook Custom Audience (2018)
- FTC: BetterHelp (2023)
- Google Ads-Hilfe: Fallstudie ASOS
- EuGH: C-413/23 P (Pressemitteilung)