Was ist ein Transfer Impact Assessment?
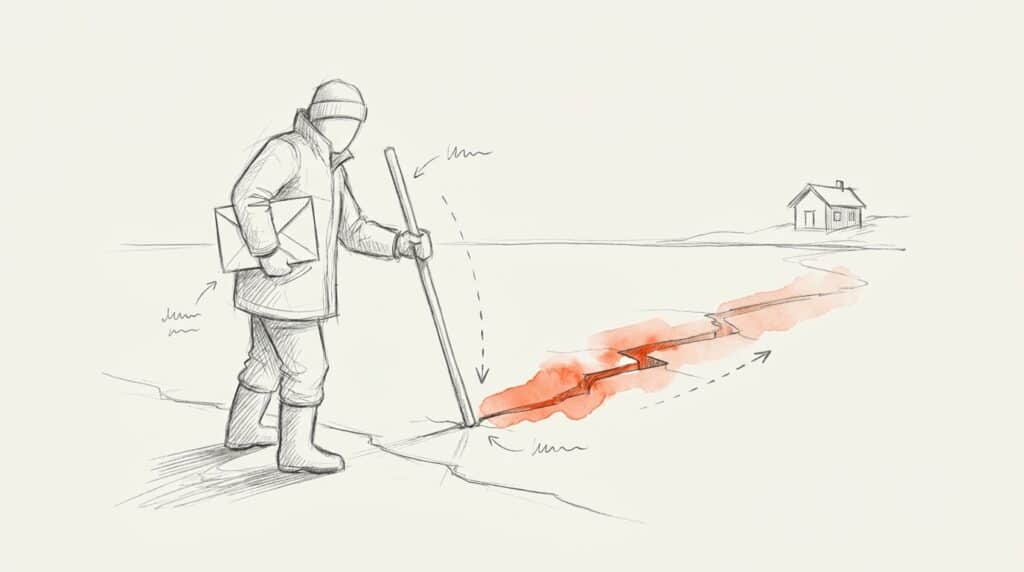
Du würdest nicht aufs Eis gehen, ohne zu prüfen, ob es trägt. Beim Datentransfer gilt dasselbe. Ein Transfer Impact Assessment, kurz TIA, klärt vorher: Kann der Empfänger im Zielland halten, was er im Vertrag verspricht? Oder greifen dortige Behörden so weit zu, dass der Vertrag nichts nützt?
Das Wort steht in keinem Gesetz. Die Pflicht schon. Der EuGH verlangte im Urteil Schrems II von 2020, „in jedem Einzelfall“ und vorab zu prüfen. Das Schutzniveau muss dem der EU der Sache nach gleichwertig sein. Klausel 14 der Standardvertragsklauseln schreibt die Prüfung in den Vertrag und verlangt, sie zu dokumentieren.
Die deutsche Datenschutzkonferenz nutzt den Begriff ebenfalls. Im Deutschen liest du manchmal „Transfer-Folgenabschätzung“. Das ist eine freie Übersetzung, kein amtlicher Name.
Wann brauchst du ein TIA?
Die Frage hängt daran, worauf dein Transfer beruht:
Grundlage
TIA nötig?
Standardvertragsklauseln
ja
Binding Corporate Rules
ja
Angemessenheitsbeschluss
nein
Ausnahme nach Art. 49
nein
Beim Angemessenheitsbeschluss hat die Kommission die Bewertung schon übernommen. Du musst nur im Auge behalten, ob er weiter gilt. Die Ausnahmen nach Art. 49 DSGVO sind eng auszulegen und kein Dauermodell.
Für die USA heißt das: Steht dein Anbieter aktiv im Data Privacy Framework und deckt das deinen Transfer ab, entfällt das TIA. Ohne Zertifizierung brauchst du Standardvertragsklauseln und ein TIA. Dabei darfst du laut Datenschutzkonferenz die Bewertung der Kommission zum US-Recht berücksichtigen.
Wie läuft die Prüfung ab?
Der Europäische Datenschutzausschuss (EDSA) beschreibt in seinen Empfehlungen 01/2020 sechs Schritte. Der Reihe nach:
- Transfers kennen: Welche Daten gehen wohin? Auch Unterauftragnehmer und Weiterleitungen zählen.
- Instrument bestimmen: Worauf stützt du dich, etwa auf Standardvertragsklauseln?
- Wirksamkeit prüfen: Was erlauben Recht und Praxis im Zielland? Das ist der Kern des TIA.
- Zusatzmaßnahmen festlegen: technisch, vertraglich oder organisatorisch.
- Verfahrensschritte umsetzen: Maßnahmen wirklich einführen.
- Neu bewerten: in angemessenen Abständen, und wenn sich die Lage ändert.
Der Empfänger muss dir nach Klausel 14 „nach besten Kräften“ Informationen liefern. Änderungen muss er melden. Das Ergebnis gibst du der Aufsichtsbehörde auf Anfrage heraus. Fällt es negativ aus und helfen keine Zusatzmaßnahmen, setzt du den Transfer aus oder beendest ihn.
Wie teuer wird eine schwache Prüfung?
Bußgelder nur wegen eines fehlenden TIA kenne ich nicht. Wohl aber Fälle, in denen die Bewertung des Ziellandes nicht gereicht hat:
Fall A · TikTok
Daten nach China
530 Mio. €
Bußgeld, April 2025
485 Mio. €
davon für den Transfer
Bewertung des chinesischen Rechts unzureichend
Entscheidung der irischen Aufsicht. Deren Übersicht führte sie als angefochten, den aktuellen Stand dort prüfen.
Fall B · Meta
Daten in die USA
1,2 Mrd. €
Bußgeld, Mai 2023
Art. 46
verletzte Vorschrift
Vertrag und Zusatzmaßnahmen reichten nicht
Ebenfalls Irland, ebenfalls als angefochten geführt.
Beides sind Konzerne. KMU-Fälle habe ich nicht gefunden. Das heißt aber nicht, dass du nichts tun musst. Eine Größenausnahme gibt es nicht.
Häufige Fehler
Fehler 1 · Unterschrift mit Prüfung verwechseln
Die Klauseln sind das Instrument. Das TIA prüft, ob es wirkt. Ohne dokumentierte Beurteilung erfüllst du Klausel 14 nicht.
Fehler 2 · Auf das Papier des Anbieters vertrauen
Viele Anbieter stellen eigene Unterlagen bereit. Das ist nützliche Zuarbeit. Verantwortlich bleibst du als Exporteur.
Fehler 3 · Verschlüsselung als Allheilmittel sehen
Braucht der Cloud-Anbieter die Daten im Klartext, hilft Verschlüsselung wenig. Liegen die Schlüssel beim Anbieter, sieht der EDSA darin keine wirksame Maßnahme gegen zu weiten Behördenzugriff.
Fehler 4 · Einmal prüfen und abheften
Gesetze ändern sich. Eine feste Frist gibt es nicht, „jährlich“ ist kein Gesetz. Schau spätestens neu hin, wenn sich Anbieter, Datenarten oder Rechtslage ändern.
Häufige Fragen
Was ist der Unterschied zwischen TIA und DSFA?
Die Datenschutz-Folgenabschätzung wird durch ein hohes Risiko der Verarbeitung für Betroffene ausgelöst. Das TIA wird durch einen Transfer auf Basis von Art. 46 DSGVO ausgelöst und prüft Recht und Praxis im Zielland. Beides kann nebeneinander nötig sein.
Reicht das TIA meines SaaS-Anbieters?
Als Grundlage ja, als Abschluss nein. Du übernimmst die Informationen, bewertest sie aber für deine Daten und deinen Zweck selbst. Die Verantwortung liegt beim Exporteur.
Wie oft muss ich ein TIA aktualisieren?
Eine feste Frist gibt es nicht. Der EDSA verlangt eine Neubewertung in angemessenen Abständen. Plane einen festen Termin im Jahr ein und prüf zusätzlich bei Änderungen am Tool oder an der Rechtslage.
Brauche ich ein TIA für zertifizierte US-Dienste?
Nein, soweit das Data Privacy Framework deinen Transfer abdeckt. Stütze dich aber nur darauf, solange der Beschluss gilt. Das Rechtsmittel gegen ihn läuft beim EuGH, Stand November 2026.