Was ist Cross-Site Request Forgery?
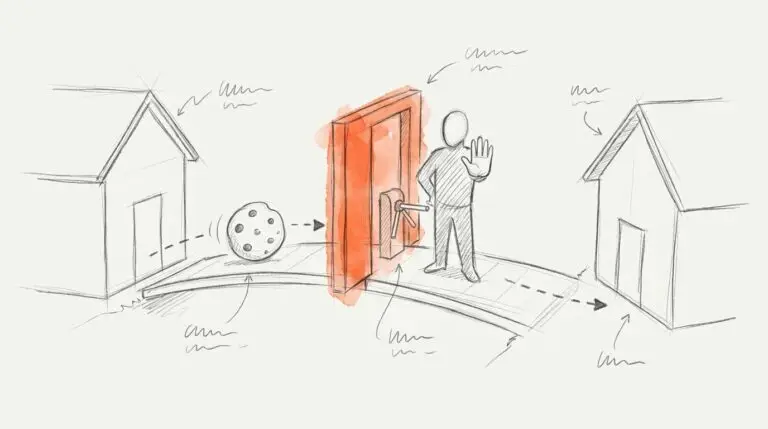
Wenn du in deinem Shop angemeldet bist, woher weiß der Server, dass ein Klick wirklich von dir kommt? Er sieht ein Cookie. Das schickt dein Browser bei jeder Anfrage mit, auch wenn der Auslöser woanders sitzt. Genau das nutzt Cross-Site Request Forgery aus, kurz CSRF. Auf Deutsch etwa: gefälschte Anfrage von einer fremden Seite.
Das Muster ist immer gleich:
- Du bist bei Seite A angemeldet, zum Beispiel im Backend deiner Website.
- Du öffnest Seite B, etwa über einen Link in einer Mail.
- Seite B lässt deinen Browser heimlich eine Anfrage an Seite A schicken.
- Seite A sieht deine Anmeldung und führt aus, was verlangt wird.
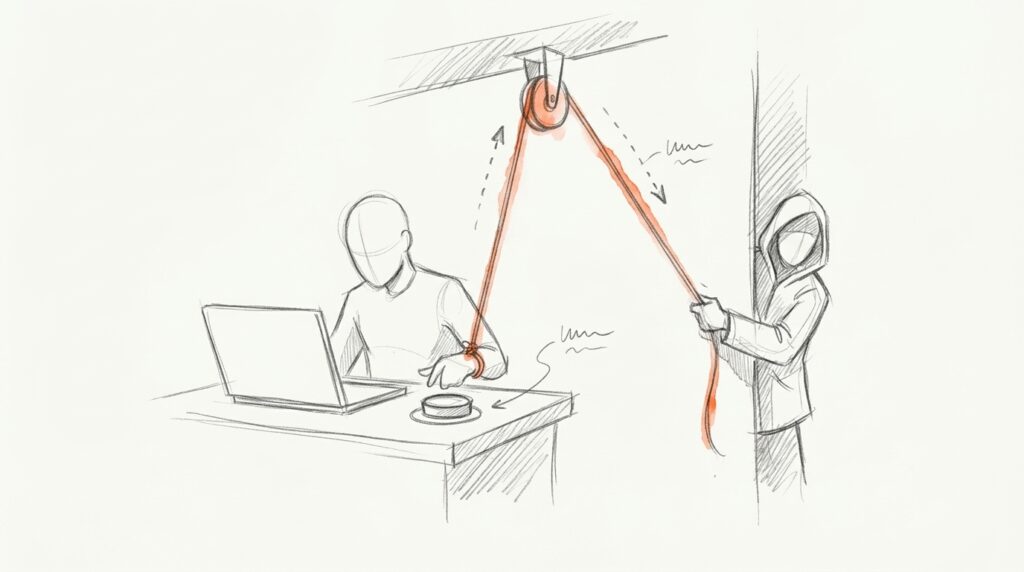
Der Angreifer stiehlt also kein Passwort. Er sieht auch keine Antwort. Er bringt deinen Browser nur dazu, etwas zu tun: eine Einstellung ändern, einen Nutzer anlegen, eine Weiterleitung setzen.
Wie gefährlich ist CSRF wirklich?
In Ranglisten steht CSRF weit oben: In der CWE Top 25 von 2025 auf Rang 3 der gefährlichsten Schwachstellen. Die Liste stützt sich auf gut 39.000 gemeldete Lücken. Im selben Datensatz steht aber auch: Im Katalog der aktiv ausgenutzten Lücken gab es dazu null Einträge. Viele Funde sind eben nicht viele Angriffe.
WordPress-Umfeld · 2024
Gemeldete CSRF-Lücken
948
Lücken
93 %
davon mittleres Risiko
Das waren 11 % aller Meldungen, Platz 3.
Wordfence-Jahresbericht, 8.223 Lücken.
Ein Plugin · 2025
Produktfelder für WooCommerce
50.000+
Installationen
4,3
von 10 (CVSS)
Ein Admin muss auf einen Link klicken.
CVE-2025-13924, behoben. Es fehlte die Prüfung der Nonce.
Dass man es trotzdem ernst nehmen sollte, zeigen ältere Fälle. 2006 ließen sich bei Netflix Adresse und Passwort fremder Konten ändern. 2007 konnten Angreifer bei Gmail heimlich Weiterleitungen anlegen. 2008 fanden Forscher aus Princeton CSRF-Lücken bei vier großen Websites, darunter YouTube und die Bank ING Direct. Alles längst behoben. Aber die Frage dahinter bleibt: Was kann bei dir jemand anrichten, der einmal als Admin „klickt“?
Wie schützt man sich?
Schutz
Idee
CSRF-Token
Geheime Zufallszahl in jedem Formular
Herkunftsprüfung
Server schaut, von wo die Anfrage kommt
SameSite-Cookie
Cookie geht bei fremden Anfragen nicht mit
Sauberes GET
Ein Link allein ändert nie etwas
Das Token ist der Klassiker. Deine Seite legt jedem Formular einen Zufallswert bei, den eine fremde Seite nicht kennt. Fehlt er, lehnt der Server ab. Die Herkunftsprüfung läuft heute über Angaben, die der Browser selbst mitschickt, zum Beispiel Sec-Fetch-Site.
SameSite ist eine Eigenschaft von Cookies. Chrome behandelt Cookies ohne Angabe als „Lax“ und schickt sie bei den meisten fremden Anfragen nicht mit. Das senkt das Risiko deutlich. OWASP und MDN sagen trotzdem übereinstimmend: SameSite ist eine zusätzliche Schicht, kein Ersatz. Zwischen Subdomains hilft es zum Beispiel nicht.
Für Anmeldungen über Dritte („Mit Google anmelden“) gilt dasselbe Prinzip. Der OAuth-Standard verlangt einen Schutz, etwa über einen einmaligen Wert im Parameter state oder über PKCE.
CSRF und WordPress
WordPress bringt einen eigenen Schutz mit: Nonces. Das sind Prüfwerte in Links und Formularen. Anders als der Name („number used once“) vermuten lässt, gelten sie mehrfach, und zwar 12 bis 24 Stunden. Läuft einer ab, musst du das Formular neu laden.
Der Kern von WordPress nutzt sie durchgängig. Die Lücken stecken fast immer in Plugins. Dort sind es zwei Fehler: Die Nonce wird gar nicht geprüft. Oder sie wird geprüft, aber die Berechtigung nicht. WordPress schreibt selbst, dass Nonces nie eine Rechteprüfung ersetzen.
Insgesamt meldete Patchstack für 2025 im WordPress-Umfeld 11.334 neue Lücken, rund 91 % davon in Plugins. Wie viele CSRF waren, steht dort nicht.
Was du als Betreiber tun kannst
- Aktualisieren: Plugins und Themes zeitnah. Das behebt die meisten bekannten CSRF-Lücken.
- Ausmisten: Jedes gelöschte Plugin ist eine Lücke weniger. Deaktivieren reicht nicht.
- Getrennte Konten: Für Texte ein Redakteurskonto, den Admin nur für Technik.
- Abmelden: Nach der Arbeit im Backend ausloggen. Ohne Anmeldung kein CSRF.
- Zweiter Browser: Admin-Arbeit in einem eigenen Browserprofil, Surfen im anderen.
- Nachschlagen: Bei einem neuen Plugin vorher in der Datenbank von Wordfence oder Patchstack suchen.
Lässt du etwas programmieren, frag nach zwei Dingen: „Prüft jedes Formular ein Token?“ und „Prüft es zusätzlich, ob der Nutzer das überhaupt darf?“
Häufige Fehler
Fehler 1 · „Wir haben HTTPS“
HTTPS verschlüsselt den Weg. Die gefälschte Anfrage kommt von deinem eigenen Browser und wird genauso verschlüsselt.
Fehler 2 · Sich auf SameSite verlassen
Gut als zweite Schicht. Ältere Browser, Subdomains und Sonderfälle bleiben offen.
Fehler 3 · Dauerhaft als Admin surfen
Bequem, aber genau die Voraussetzung für den Angriff.
Fehler 4 · In Panik geraten
Die meisten CSRF-Meldungen brauchen einen Klick eines Admins und richten wenig an. Update einspielen, weitermachen.
Häufige Fragen
Was ist der Unterschied zwischen CSRF und XSS?
Bei XSS läuft fremder Code in deiner Seite und kann Daten lesen. Bei CSRF löst eine fremde Seite nur eine Anfrage aus, die Antwort sieht sie nicht.
Was ist ein CSRF-Token?
Ein zufälliger, geheimer Wert, den deine Website jedem Formular beilegt. Nur wenn er zurückkommt, nimmt der Server die Anfrage an.
Ist WordPress gegen CSRF geschützt?
Der Kern ja, über Nonces. Plugins müssen den Schutz selbst einbauen, und dort passieren die Fehler. Halte sie deshalb aktuell.
Reicht ein SameSite-Cookie?
Nein. Es senkt das Risiko, ersetzt aber weder Token noch Herkunftsprüfung. So sehen es OWASP und MDN.
Kann CSRF mein Passwort stehlen?
Nicht direkt. Der Angreifer sieht keine Daten. Er könnte aber eine Änderung auslösen, wenn die Seite dafür keine zusätzliche Bestätigung verlangt.
Quellen
- MDN: Cross-site request forgery
- CWE Top 25 (2025)
- OWASP: CSRF Prevention Cheat Sheet
- Wordfence: WordPress-Sicherheitsbericht 2024
- Patchstack: State of WordPress Security 2026
- WordPress: Nonces
- CVE-2025-13924
- RFC 9700: OAuth 2.0 Security
- CERT/CC: Gmail (2007)
- Princeton CITP: CSRF auf bekannten Websites (2008)