Was ist OAuth?
Du verbindest n8n mit Google Sheets, Zapier mit deinem Meta-Werbekonto oder Claude mit einem MCP-Server. Jedes Mal öffnet sich ein Fenster: „Diese App möchte auf dein Konto zugreifen.“ Du klickst auf „Zulassen“ — und das war OAuth.
OAuth ist ein offener Standard für Autorisierung, also für die Frage: Was darf eine App? Laut der Spezifikation RFC 6749 bekommt eine Drittanwendung damit begrenzten Zugriff auf einen Webdienst. Statt deines Passworts erhält sie ein Zugriffstoken — eine Art digitaler Ausweis mit Ablaufdatum.
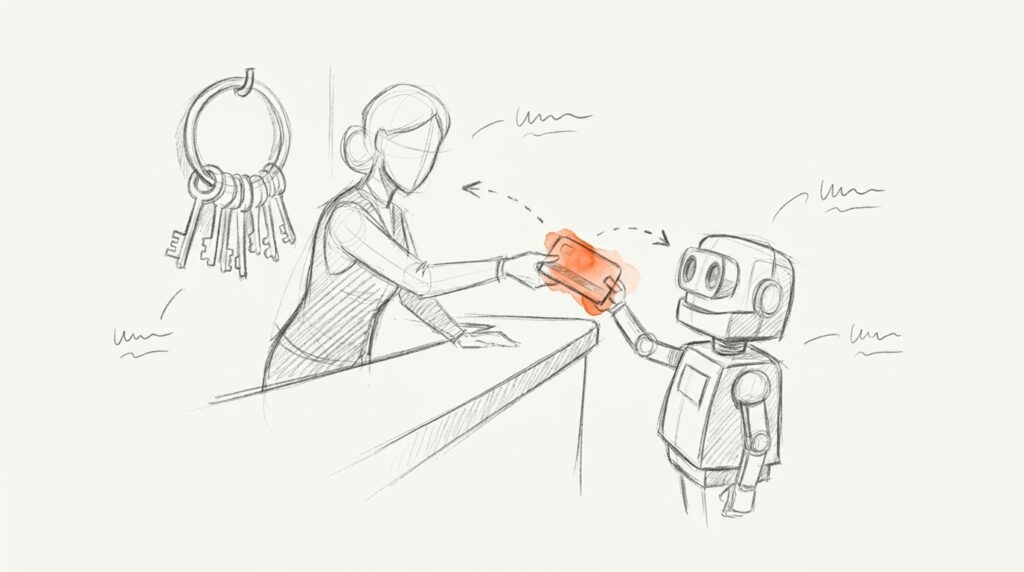
Ein Bild aus dem Alltag: Im Hotel bekommst du an der Rezeption eine Schlüsselkarte. Die öffnet dein Zimmer, nicht alle Zimmer. Sie läuft am Abreisetag ab, und die Rezeption kann sie jederzeit sperren. Den Generalschlüssel gibt niemand aus der Hand.
Die aktuelle Fassung ist OAuth 2.0, als RFC 6749 im Oktober 2012 erschienen. Sie hat OAuth 1.0 abgelöst. Wenn heute jemand „OAuth“ sagt, meint er fast immer diese Version.
So läuft eine OAuth-Verbindung ab
Vier Beteiligte, ein festes Muster. Am Beispiel n8n und Google Ads:
Wichtig ist der Blick auf die Zustimmungsseite. Dort stehen die Scopes, also die einzelnen Berechtigungen: nur Lesen oder auch Ändern, nur Tabellen oder das ganze Drive. Google rät Entwicklern, Scopes erst dann anzufordern, wenn sie gebraucht werden, und du kannst einzelne Scopes ablehnen.
Warum OAuth im Marketing-Alltag wichtig ist
Jede Automatisierung hängt an Tokens. Läuft eins ab, steht der Workflow — oft nachts und ohne dass es jemand merkt. Die Laufzeiten bestimmt jede Plattform selbst:
Fall
Laufzeit
Google, App im Testmodus
7 Tage
Google, ungenutztes Token
6 Monate
Meta, langlebiges Token
rund 60 Tage
Meta, kurzlebiges Token
wenige Stunden
Die 7 Tage gelten bei Google für Apps mit externem Nutzertyp, die noch im Status „Testing“ stehen, und für alle Scopes außer E-Mail und Profil. Das bestätigt auch die n8n-Dokumentation. Ein Refresh-Token verfällt außerdem nach sechs Monaten ohne Nutzung oder wenn du den Zugriff widerrufst. Die Meta-Werte stammen aus der Entwickler-Doku zu Zugriffstokens.
Auch KI-Agenten nutzen OAuth. Die Spezifikation des Model Context Protocol (MCP) setzt für Server, die übers Netz erreichbar sind, auf OAuth. In der aktuellen Fassung (Stand Juli 2026) müssen Clients Berechtigungen nach dem Prinzip der geringsten Rechte und schrittweise anfordern.
Beispiele aus der Praxis
Case A · Automatisierung
n8n-Workflow bricht jede Woche ab
7 Tage
Token-Laufzeit im Testmodus
100
Refresh-Tokens je Konto und App
Fix: Google-App auf „In Produktion“ stellen statt jede Woche neu verbinden
Wer ständig neu verbindet, stößt irgendwann ans Limit: Ab dem 101. Token verfällt das älteste ohne Warnung.
Case B · Social Ads
Meta-Werbekonto an ein Reporting-Tool
Stunden
kurzlebiges Token
~60 Tage
langlebiges Token
Reporting-Tools tauschen auf ein langlebiges Token um
Danach ist trotzdem eine neue Zustimmung fällig — plan den Termin ein, sonst fehlen im Bericht plötzlich Daten.
Häufige Fehler
Fehler 1 · Jeden Scope durchwinken
Das Zustimmungsfenster ist kein Cookie-Banner. Braucht ein Tool nur Lesezugriff auf eine Tabelle, gibt es keinen Grund, ihm Schreibrechte für dein ganzes Drive zu geben. Weniger Rechte heißt weniger Schaden, wenn das Tool gehackt wird.
Fehler 2 · Auf Consent Phishing hereinfallen
Angreifer bauen Apps, die harmlos heißen und dich auf der echten Zustimmungsseite von Google oder Microsoft um Rechte bitten. Microsoft warnt ausdrücklich davor: Name und Logo beweisen nichts, achte auf verifizierte Herausgeber. Und Vorsicht: Wird eine App gesperrt, bleiben schon ausgestellte Tokens bis zum Ablauf gültig.
Fehler 3 · Alte Verbindungen nie aufräumen
Das Tool aus dem Test vor zwei Jahren hat vermutlich noch Zugriff. Google empfiehlt selbst, nicht mehr als 15 bis 20 Apps pro Konto zu autorisieren. Einmal im Quartal durchschauen ist schnell gemacht.
So entziehst du Apps den Zugriff
- Google: Google-Konto öffnen, unter „Sicherheit“ den Punkt für Drittanbieter-Apps mit Kontozugriff wählen, App anklicken, „Zugriff entfernen“.
- Meta: In den Business-Einstellungen unter „Integrationen“ verbundene Apps prüfen.
- Microsoft: Unter „Meine Apps“ bzw. im Entra-Admin-Center die erteilten Zustimmungen ansehen.
- Im Tool selbst: Verbindung in n8n, Zapier oder Make löschen — das widerruft das Token beim Anbieter nicht immer. Deshalb beide Seiten aufräumen.
Häufige Fragen
Was ist der Unterschied zwischen OAuth und „Mit Google anmelden“?
OAuth regelt, was eine App in deinem Namen tun darf. „Mit Google anmelden“ nutzt OpenID Connect, das auf OAuth aufsetzt und zusätzlich bestätigt, wer du bist. Oft passiert beides in einem Schritt, deshalb wird es gern verwechselt.
Warum muss ich meine Google-Verbindung in n8n jede Woche neu herstellen?
Weil deine eigene Google-Cloud-App vermutlich im Status „Testing“ steht. Dann laufen die Tokens nach sieben Tagen ab. Stell den Zustimmungsbildschirm in der Google Cloud Console auf „In Produktion“; bei n8n Cloud gibt es für viele Google-Nodes eine verwaltete Verbindung ohne eigene App.
Ist OAuth sicherer als ein API-Key?
Meistens ja. Ein API-Key ist ein fester Schlüssel, der gilt, bis ihn jemand löscht, und oft keine feinen Rechte kennt. Ein OAuth-Token läuft ab, ist an Scopes gebunden und lässt sich gezielt widerrufen. Dafür ist die Einrichtung etwas aufwendiger.
Was sind Scopes?
Scopes sind die einzelnen Berechtigungen, die eine App anfragt — zum Beispiel „Tabellen lesen“ oder „E-Mails senden“. Du siehst sie auf der Zustimmungsseite. Gib nur frei, was das Tool für seine Aufgabe wirklich braucht.
Was ist OAuth 2.1?
Eine überarbeitete Fassung, die bewährte Sicherheitsregeln zusammenfasst, etwa verpflichtendes PKCE und den Wegfall unsicherer Abläufe. Sie ist noch kein fertiger Standard, sondern ein Entwurf der IETF (Stand September 2026). Als Anwender musst du nichts tun — das erledigen die Tool-Hersteller.
Quellen
- IETF: RFC 6749 – The OAuth 2.0 Authorization Framework
- OpenID Foundation: How OpenID Connect Works
- Google Identity: Using OAuth 2.0 to Access Google APIs
- n8n Docs: Google OAuth2 single service
- Meta for Developers: Long-Lived Access Tokens
- Model Context Protocol: Authorization
- Microsoft Learn: Schutz vor Consent Phishing
- Google-Konto-Hilfe: Verbindungen zu Drittanbieter-Apps verwalten


