

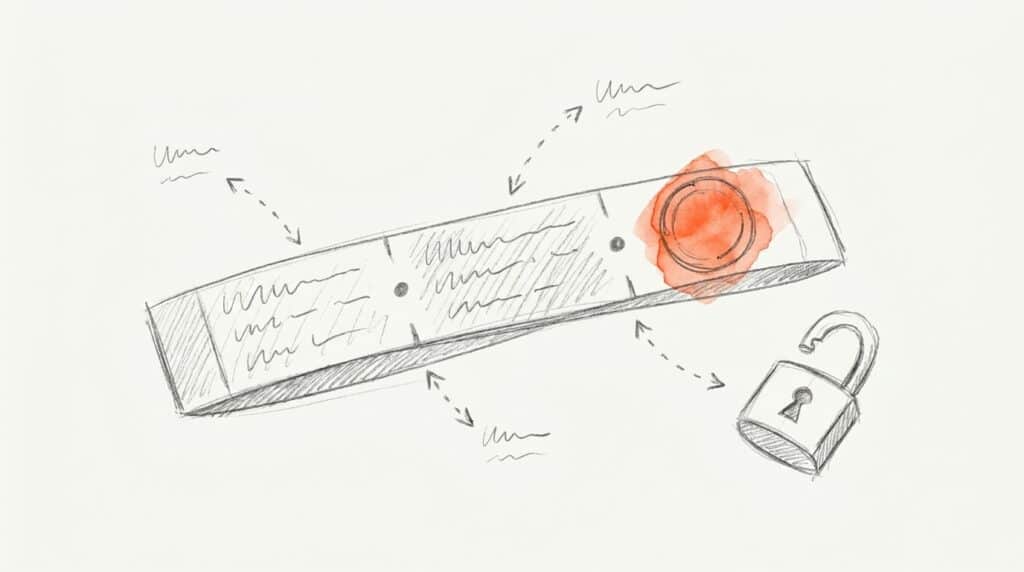
Was ist ein JSON Web Token?
Du verbindest n8n mit Google Sheets, schützt einen Webhook oder baust ein Kundenportal. Irgendwo im Hintergrund wandert dann ein JSON Web Token (JWT) hin und her. Ausgesprochen wird er übrigens wie das englische Wort „jot“, so steht es im Standard.
Ein JWT ist ein kompaktes Format, mit dem zwei Dienste Claims austauschen. Claims sind Aussagen: wer den Token ausgestellt hat, um welchen Nutzer es geht, für wen er gedacht ist und wann er abläuft. Festgelegt ist das seit Mai 2015 im Internet-Standard RFC 7519.
Der Clou: Der empfangende Dienst muss keine Datenbank fragen. Er prüft die Signatur, liest die Angaben und weiß Bescheid. Das macht JWTs schnell und beliebt für Programmierschnittstellen, also APIs.
So ist ein JWT aufgebaut
Ein signierter JWT besteht aus drei Teilen, getrennt durch Punkte. Jeder Teil ist so kodiert, dass er in eine Adresszeile passt.
Teil
Inhalt
Header
Typ und Signatur-Verfahren
Payload
Die Claims, also die Angaben
Signatur
Prüfsumme mit geheimem Schlüssel
RFC 7519 kennt sieben Standard-Claims, darunter iss (Aussteller), sub (Nutzer), aud (Empfänger) und exp (Ablauf). Alle sind optional, sogar das Ablaufdatum. Genau das wird in der Praxis zum Problem.
Beim Verfahren müssen alle Umsetzungen laut RFC 7518 mindestens HS256 beherrschen. Dafür braucht es einen Schlüssel von mindestens 256 Bit. Verbreitet ist auch RS256 mit einem Schlüsselpaar aus öffentlichem und privatem Schlüssel.
Wo dir JWTs im Marketing-Alltag begegnen
Öfter, als du denkst. Drei typische Stellen:
- Logins: Bei „Mit Google anmelden“ übergibt OpenID Connect ein ID-Token, und das ist immer ein JWT.
- Automatisierung: n8n bietet für Webhooks eine JWT-Prüfung an und hat einen eigenen JWT-Knoten zum Erzeugen, Lesen und Prüfen.
- WordPress: Plugins wie „JWT Authentication for WP REST API“ (rund 60.000 aktive Installationen, Stand November 2026) melden externe Apps über JWTs an der REST-API an.
Case A · Automatisierung
n8n liest ein Google Sheet per Dienstkonto
RS256
Signatur-Verfahren
≤ 1 Std.
Laufzeit des JWT
Der JWT wird gegen ein Access-Token getauscht
Das Dienstkonto signiert selbst. Google verlangt, dass der Ablauf höchstens eine Stunde nach Ausstellung liegt.
Case B · WordPress
Externe App an der WordPress-REST-API
7 Tage
Standard-Laufzeit im Plugin
60–90 Min.
zum Vergleich: Microsoft
Laufzeit bewusst kürzen
Das Plugin erlaubt eine kürzere Laufzeit per Filter. Microsoft Entra ID vergibt Access-Tokens standardmäßig mit 60 bis 90 Minuten.
Die Spanne ist riesig: Shopify gibt eingebetteten Apps Tokens mit einer Minute Laufzeit, Auth0 setzt Access-Tokens standardmäßig auf 24 Stunden. Eine Norm für die richtige Dauer gibt es nicht. Die Sicherheitsorganisation OWASP sagt nur: so kurz wie möglich.
JWT, Cookie, Session-ID und API-Key
- Cookie: ein Transportweg im Browser, kein Format. Ein JWT kann in einem Cookie stecken oder im Header mitgeschickt werden.
- Session-ID: eine zufällige Nummer ohne Inhalt, die Daten liegen auf dem Server. Leicht zu sperren. Ein JWT trägt die Daten selbst und lässt sich schwer zurückziehen.
- API-Key: meist ein langlebiger Schlüssel für eine Anwendung, ohne Angaben und ohne eingebauten Ablauf.
- OAuth-Access-Token: eine Rolle, kein Format. Laut RFC 9068 kann es ein JWT sein, muss aber nicht.
Häufige Fehler
Fehler 1 · Signiert mit verschlüsselt verwechseln
Den Inhalt eines JWT kann jeder dekodieren, etwa mit dem Debugger auf jwt.io. Dort gehören übrigens keine echten Produktions-Tokens hinein.
Fehler 2 · Keine oder zu lange Laufzeit
Wer einen Token ohne Ablauf abgreift, hat einen Zugang für immer. Setz immer ein Ablaufdatum und halte es kurz.
Fehler 3 · Dem Token das Verfahren glauben
Im Header steht, wie signiert wurde. Bibliotheken, die das blind übernehmen, lassen sich austricksen, bis hin zu „alg: none“, also gar keiner Signatur. Die Best Practices in RFC 8725 verlangen deshalb eine feste Liste erlaubter Verfahren. Im Node-Paket jsonwebtoken war genau so eine Lücke drin (CVE-2015-9235).
Fehler 4 · Ein schwaches Geheimnis
Ein merkbares Passwort als Schlüssel für HS256 lässt sich knacken. OWASP verlangt mindestens 256 Bit aus einem Zufallsgenerator. Und dieses Geheimnis gehört in eine sichere Konfiguration, nicht in den Code.
Was du tun solltest
- Plugins aktuell halten: Im WordPress-Plugin „Simple JWT Login“ konnte sich bis Version 3.6.6 ein einfacher Abonnent Admin-Rechte verschaffen (CVE-2026-14262, Bewertung 8,8 von 10).
- Bei n8n: In den JWT-Zugangsdaten nie „none“ als Verfahren wählen, auch wenn die Liste es anbietet.
- Bei Dienstleistern nachfragen: Wie lange gelten eure Tokens, und wie sperrt ihr einen?
Häufige Fragen
Kann jeder lesen, was in einem JWT steht?
Ja, wenn er nur signiert ist, und das ist der Normalfall. Der Inhalt ist kodiert, nicht verschlüsselt. Verschlüsselte JWTs gibt es auch, sie sind aber die Ausnahme.
Wie lange sollte ein JWT gültig sein?
So kurz, wie es der Ablauf erlaubt. In der Praxis reicht die Spanne von einer Minute bei Shopify über 60 bis 90 Minuten bei Microsoft bis zu 24 Stunden bei Auth0. Eine feste Vorgabe gibt es nicht.
Was ist der Unterschied zwischen JWT und Cookie?
Ein Cookie ist ein Speicherplatz im Browser, ein JWT ein Datenformat. Ein JWT kann in einem Cookie liegen. Genauso gut kann er im Header einer API-Anfrage mitreisen.
Ist ein OAuth-Access-Token immer ein JWT?
Nein. OAuth 2.0 schreibt kein Format vor. Viele Anbieter wie Microsoft und Auth0 nutzen JWTs, andere geben zufällige Zeichenketten aus, die nur der Server versteht.
Was bedeutet „alg: none“?
Der Token behauptet, er sei gar nicht signiert. Akzeptiert ein Dienst das, kann jeder beliebige Angaben einschleusen. Gute Bibliotheken lehnen solche Tokens ab, wenn man es ihnen sagt.


