

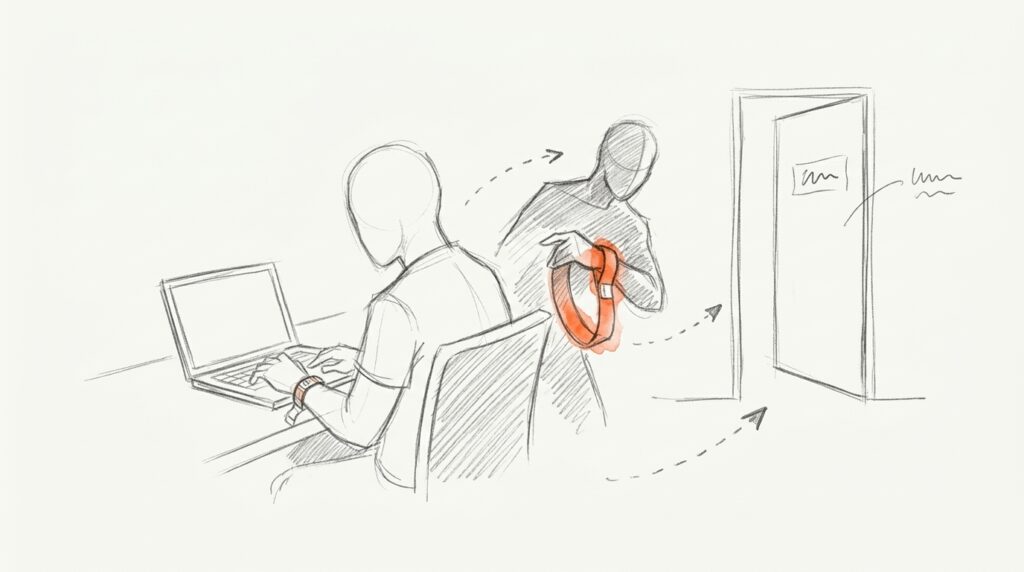
Was ist Session Hijacking?
Wenn du dich bei einer Website anmeldest, merkt sie sich das. Dafür legt sie im Browser ein kleines Kennzeichen ab, die Session-ID, meist in einem Cookie. Bei jedem Klick zeigt dein Browser dieses Kennzeichen vor, und die Website weiß: Das bist du.
Beim Session Hijacking stiehlt oder errät ein Angreifer genau dieses Kennzeichen. Danach ist er für die Website du. Kein Passwort nötig, kein zweiter Faktor. Die OWASP, eine gemeinnützige Stiftung für Websicherheit, beschreibt es als Angriff, der ein gültiges Sitzungs-Token stiehlt oder vorhersagt.
Die typischen Wege sind laut OWASP: schlecht erzeugte, vorhersagbare Session-IDs, mitgelesener Datenverkehr ohne Verschlüsselung, eingeschleuster Schadcode auf der Website (Cross-Site-Scripting) und Schadsoftware auf dem Rechner des Nutzers.
Die größte Gefahr: Infostealer
Heute kommen gestohlene Sitzungen vor allem von Infostealern. Das ist Schadsoftware, die sich etwa über gefälschte Downloads einschleicht und alle Login-Cookies aus dem Browser an fremde Server schickt. Laut Google bleiben die gestohlenen Cookies gültig, auch wenn die Schadsoftware längst entfernt ist.
Studie · Mandiant 2025
Wie Angreifer reinkommen
16 %
über gestohlene Zugangsdaten
Platz 2
der Einstiegswege
Erstmals so weit vorn, getrieben von Infostealern
M-Trends 2025, Untersuchungen gezielter Angriffe 2024. Platz 1 waren Sicherheitslücken mit 33 %.
Studie · Verizon 2025
Private Geräte als Einfallstor
46 %
nicht verwaltete Geräte
54 %
der Ransomware-Opfer vorher in Stealer-Logs
Der private Laptop ist oft das Leck
46 % der befallenen Rechner mit Firmen-Logins waren private Geräte mit beruflichen Zugängen.
Google hat darauf reagiert. Seit April 2026 bindet Chrome unter Windows Sitzungen an einen Schlüssel im Sicherheitschip des Geräts. Gestohlene Cookies lassen sich dann auf einem anderen Rechner kaum noch nutzen. Websites müssen das Verfahren aber selbst unterstützen.
Was eine sichere Website tun muss
Das Bundesamt für Sicherheit in der Informationstechnik verlangt im IT-Grundschutz für Webanwendungen ein sicheres Session-Management. Die wichtigsten Punkte:
- Zufällige Session-IDs mit ausreichender Länge, erzeugt vom Framework.
- Neue Session-ID nach dem Login, damit eine vorher untergeschobene ID nichts nützt.
- Abmelden muss möglich sein, und zwar auf dem Server, nicht nur im Browser.
- Zeitlimit: Inaktive Sitzungen laufen automatisch ab.
Cookie-Attribut
Schützt vor
HttpOnly
Auslesen per JavaScript
Secure
Mitlesen ohne HTTPS
SameSite
Mitsenden von fremden Seiten
WordPress setzt Login-Cookies standardmäßig mit HttpOnly und, wenn die Seite über HTTPS läuft, mit Secure. Mit „Angemeldet bleiben“ gilt die Sitzung 14 Tage, ohne die Option zwei Tage. Gegen Schadsoftware auf dem Rechner des Nutzers helfen diese Attribute nicht: Wer Zugriff auf die Festplatte hat, liest das Cookie trotzdem aus.
Abgrenzung
- Session Fixation: Der Angreifer schiebt dir vor dem Login eine ihm bekannte Session-ID unter. Beim Hijacking stiehlt er eine schon gültige.
- Phishing: zielt meist auf das Passwort. Moderne Phishing-Seiten fangen aber auch gleich das Session-Cookie ab.
- Tracking-Cookie: Login-Cookies und Analyse-Cookies sind verschiedene Dinge. Session Hijacking betrifft die Cookies, die dich angemeldet halten.
Häufige Fehler
Fehler 1 · „Ich hab 2FA, mir passiert nix“
Zwei-Faktor ist wichtig, aber es schützt nur die Anmeldung. Ist das Cookie danach gestohlen, ist die Anmeldung schon erledigt.
Fehler 2 · Browser schließen statt abmelden
Nur ein Abmelden auf dem Server macht die Sitzung ungültig. In WordPress gibt es dafür im eigenen Profil die Schaltfläche, die alle anderen Sitzungen beendet.
Fehler 3 · Admin-Arbeit vom Familien-Laptop
Auf dem Rechner, auf dem die Kinder Spiele-Mods laden, solltest du dich nicht im Shop-Backend anmelden. Genau über solche Geräte kommen Infostealer an Firmen-Logins.
Fehler 4 · Plugins nicht aktualisieren
Cross-Site-Scripting über Plugin-Lücken ist ein klassischer Weg zum Cookie-Diebstahl. Laut Patchstack wurden 2025 rund 11.300 neue Schwachstellen im WordPress-Umfeld gemeldet, 91 % davon in Plugins.
So schützt du deine Website
- Updates: WordPress, Theme und Plugins aktuell halten, ungenutzte Plugins löschen.
- Getrennte Geräte oder Profile: Admin-Arbeit in einem eigenen Browserprofil, nicht auf privaten Geräten.
- Virenschutz: aktuell halten, nur Software aus bekannten Quellen installieren.
- Kurze Sitzungen für Admins: „Angemeldet bleiben“ für Admin-Konten nicht nutzen.
- Sicherheits-Plugin: Wordfence, Patchstack oder Solid Security warnen vor bekannten Lücken.
Häufige Fragen
Hilft Zwei-Faktor-Authentisierung gegen Session Hijacking?
Nein, nicht direkt. Der Diebstahl passiert nach der Anmeldung, das Cookie ist dann schon gültig. Zwei-Faktor schützt vor gestohlenen Passwörtern. Gegen gestohlene Sitzungen helfen kurze Laufzeiten, Abmelden und ein sauberes Gerät.
Wie erkenne ich, ob meine Sitzung übernommen wurde?
Oft gar nicht sofort. Warnzeichen sind unbekannte Änderungen, neue Admin-Konten oder Bestellungen, die niemand ausgelöst hat. In WordPress kannst du im Profil alle anderen Sitzungen beenden. Bei Verdacht danach Passwort ändern und Gerät prüfen.
Was sind HttpOnly, Secure und SameSite?
Drei Einstellungen für Cookies. HttpOnly verhindert, dass JavaScript das Cookie auslesen kann. Secure sorgt dafür, dass es nur über HTTPS übertragen wird. SameSite regelt, ob das Cookie bei Anfragen von fremden Seiten mitgeschickt wird.
Was ist der Unterschied zu Session Fixation?
Bei Session Fixation schiebt der Angreifer dir vor der Anmeldung eine Session-ID unter, die er kennt. Beim Session Hijacking stiehlt er eine schon gültige ID. Gegen Fixation hilft, nach dem Login eine neue Session-ID zu vergeben.
Wie schütze ich meinen WordPress-Shop?
Updates einspielen, ungenutzte Plugins löschen, Admin-Arbeit nur auf sauberen Geräten, für Admins kein „Angemeldet bleiben“. Ein Sicherheits-Plugin warnt vor bekannten Lücken. Bei Verdacht überall abmelden und das Passwort ändern.


