

Was ist Multi-Faktor-Authentifizierung?
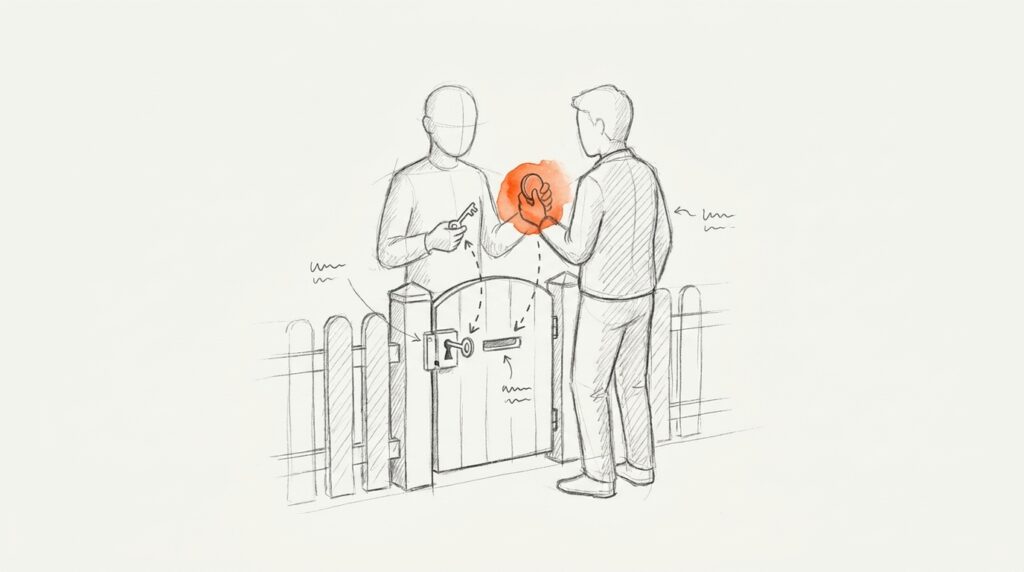
Stell dir vor, jemand hat dein Passwort für Google Ads. Ohne zweiten Schutz kann er sofort Anzeigen schalten, dein Budget verbrennen und dich aussperren. Mit Multi-Faktor-Authentifizierung (MFA) steht er vor einer zweiten Tür, für die ihm der Schlüssel fehlt.
Das Prinzip: Du weist dich mit mindestens zwei Nachweisen aus verschiedenen Kategorien aus. Das BSI nennt drei davon:
- Wissen: Passwort, PIN
- Besitz: Smartphone, Sicherheitsschlüssel, Chipkarte
- Biometrie: Fingerabdruck, Gesichtserkennung
Wichtig ist das Wort „verschieden“. Zwei Passwörter hintereinander sind laut BSI keine Zwei-Faktor-Authentisierung. Beide stammen aus derselben Kategorie und lassen sich auf demselben Weg abgreifen.
MFA, 2FA und Zwei-Schritt-Verifizierung
Drei Namen, die im Alltag fast dasselbe meinen:
- 2FA (Zwei-Faktor-Authentifizierung) ist MFA mit genau zwei Faktoren, der häufigste Fall.
- MFA ist der Oberbegriff, zwei oder mehr Faktoren.
- Zwei-Schritt-Verifizierung ist Googles Name. Streng genommen ist ein Schritt kein Faktor, Google zählt etwa auch Backup-Codes dazu. Praktisch meint es dasselbe.
Verwandt, aber eigenständig ist die Starke Kundenauthentifizierung nach der Zahlungsdiensterichtlinie PSD2. Sie schreibt das MFA-Prinzip im Zahlungsverkehr gesetzlich vor.
Welche Verfahren gibt es?
Nicht jeder zweite Faktor ist gleich gut. Von schwach nach stark:
Verfahren
Schutz
Code per SMS
Besser als nichts
Push-Bestätigung
Mittel, mit Zahlenabgleich gut
Authenticator-App
Gut
Passkey, Sicherheitsschlüssel
Sehr gut, phishing-resistent
Die US-Cybersicherheitsbehörde CISA stuft nur Verfahren nach FIDO/WebAuthn und Chipkarten-Verfahren als phishing-resistent ein. Codes per SMS, App oder Push kann ein Angreifer auf einer gefälschten Login-Seite abfangen und sofort weiterreichen. Auch die NIST-Richtlinie SP 800-63B-4 führt das Telefonnetz nur noch als eingeschränkt zulässig.
Das BSI rät bei SMS-Codes, sie nicht auf demselben Gerät zu empfangen, mit dem du dich anmeldest. Sonst liegen beide Faktoren wieder an einem Ort.
Wie gut schützt MFA wirklich?
Sehr gut, solange du nicht mit Wunderzahlen rechnest. Die Spanne der Angriffe zeigt, warum:
Case A · Massenangriffe
Passwort-Angriffe auf Konten
> 97 %
der Identitätsangriffe zielen aufs Passwort
99,22 %
weniger Kontoübernahmen mit MFA
Gegen geklaute Passwörter ist MFA fast unschlagbar
Laut Microsoft Digital Defense Report 2025 und einer Microsoft-Studie von 2023 über Konten mit verdächtiger Aktivität.
Case B · Gezielte Angriffe
Phishing-Kit mit Echtzeit-Weiterleitung
> 500.000
Organisationen im Monat erreicht
SMS, App, Push
werden umgangen
Hier hilft nur phishing-resistente MFA
Das Kit Tycoon2FA fing laut Microsoft (März 2026) Codes und Sitzungs-Cookies ab. Passkeys und Sicherheitsschlüssel funktionieren auf der Fälschung nicht.
Die oft zitierte Zahl „99,9 %“ stammt aus einem Microsoft-Blogbeitrag von 2019, ohne genannte Datenbasis. Die Studie von 2023 mit 99,22 % ist belastbarer. Sie zeigt außerdem: Authenticator-Apps schneiden besser ab als SMS-Codes.
Wo MFA im Marketing Pflicht ist
- HubSpot: In Starter, Professional und Enterprise ist 2FA für Logins mit Passwort Pflicht und nicht abschaltbar.
- Google Ads: Keine allgemeine Pflicht, aber für sensible Aktionen wie neue Nutzer oder geänderte Zahlungsdaten kann ein Passkey nötig sein. Ein neuer Passkey ist erst nach bis zu sieben Tagen voll aktiv, richte ihn also vor dem nächsten Onboarding ein.
- Google Cloud: Zwei-Schritt-Verifizierung ist schrittweise Pflicht geworden, für private Google-Konten seit Mai 2025.
- WordPress: Die eigene Installation bringt kein MFA mit. Das musst du per Plugin nachrüsten.
Und rechtlich? Die DSGVO nennt MFA nicht ausdrücklich. Artikel 32 verlangt aber technische Maßnahmen nach dem „Stand der Technik“. Für Konten mit Kundendaten gehört ein zweiter Faktor heute dazu.
Häufige Fehler
Fehler 1 · MFA für unknackbar halten
Push-Bombing, also so lange Anfragen schicken, bis jemand genervt „Ja“ drückt, und Phishing mit Echtzeit-Weiterleitung kommen trotzdem durch. CISA empfiehlt als Übergang den Zahlenabgleich bei Push und als Ziel phishing-resistente Verfahren.
Fehler 2 · Bei SMS stehen bleiben
SMS ist der bequemste Einstieg und die schwächste Variante. Wechsel bei wichtigen Konten auf App oder Passkey.
Fehler 3 · Kein Plan B
Handy verloren, Backup-Codes nie gespeichert, nur ein Admin im Werbekonto: Dann sperrst du dich selbst aus. Leg Backup-Codes im Passwortmanager ab und gib wichtigen Konten einen zweiten Admin.
Was du jetzt tun solltest
- Reihenfolge: E-Mail-Postfach zuerst, dann Werbekonten, CRM, Website-Admin und Banking.
- Verfahren: Wo möglich Passkey oder Sicherheitsschlüssel, sonst Authenticator-App.
- Team: MFA für alle mit Zugriff, nicht nur für dich.
Häufige Fragen
Was ist der Unterschied zwischen MFA und 2FA?
2FA ist der Sonderfall mit genau zwei Faktoren, MFA der Oberbegriff für zwei oder mehr. Im Alltag werden beide Begriffe meist gleich verwendet.
Ist SMS als zweiter Faktor noch sicher genug?
Besser als gar nichts, aber die schwächste Wahl. Codes lassen sich abfangen oder auf gefälschten Seiten weiterreichen. Für wichtige Konten nimm eine Authenticator-App oder einen Passkey.
Schreibt die DSGVO MFA vor?
Nicht ausdrücklich. Artikel 32 verlangt Schutzmaßnahmen nach dem Stand der Technik und dem Risiko. Bei Konten mit personenbezogenen Daten wird ein zweiter Faktor deshalb in der Praxis erwartet.
Kann MFA umgangen werden?
Ja, vor allem durch Phishing-Seiten, die Codes und Sitzungs-Cookies in Echtzeit abgreifen, und durch Push-Bombing. Dagegen helfen Passkeys und Sicherheitsschlüssel, die nur auf der echten Website funktionieren.
Sind Passkeys auch MFA?
Ein Passkey verbindet in der Regel Besitz, also dein Gerät, mit einer Entsperrung per Fingerabdruck, Gesicht oder PIN. HubSpot nennt Passkeys die sicherste Methode für die Anmeldung.


