Was ist Spear-Phishing?
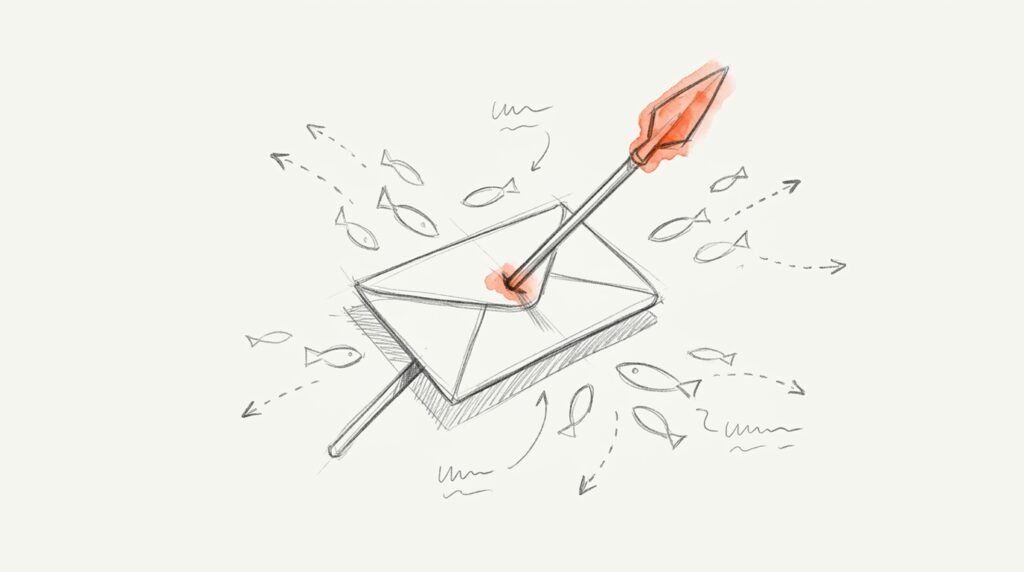
Normales Phishing wirft ein Netz aus. Tausende bekommen dieselbe Mail, ein paar beißen an. Spear-Phishing zielt mit dem Speer auf ein einzelnes Ziel. Laut BSI richtet es sich gezielt gegen bestimmte Firmen oder Organisationen.
Vorher sammeln die Angreifer Details: Wer arbeitet wo, wer ist der Chef, welche Lieferanten gibt es, welches Projekt läuft gerade? Vieles davon steht offen auf LinkedIn, der Website oder im Impressum. Daraus entsteht eine Nachricht, die so klingt, als käme sie von jemandem, den du kennst.
Warum KI Spear-Phishing gefährlicher macht
Früher war Spear-Phishing Handarbeit und deshalb selten. Das ändert sich. Das BKA schreibt im Bundeslagebild Cybercrime 2025, dass KI Phishing-Mails mit deutlich weniger Aufwand erstellt. Die Texte sind fehlerfrei und lassen sich durch automatisierte Recherche besser auf die Empfänger zuschneiden.
Das Fazit des BKA ist klar: Phishing-Mails wirken durch KI authentischer und sind dadurch gefährlicher. Microsoft hat dazu eine Zahl: Mit KI erstellte Phishing-Kampagnen erreichten Klickraten von 54 Prozent, klassische rund 12 Prozent.
Was die Zahlen sagen
Fall A · Kleine Firmen
Datenpannen bei KMU
9 %
Einstieg per Phishing
45 %
mit menschlichem Faktor
Auch kleine Firmen sind ein echtes Ziel.
Verizon Data Breach Investigations Report 2026, über 7.000 bestätigte Pannen in kleinen und mittleren Unternehmen weltweit.
Fall B · Chef-Masche
Business E-Mail Compromise
3,05 Mrd. $
gemeldeter Schaden 2025
über 30 Mio. $
davon mit KI-Einsatz
Gezielte Mails an die Buchhaltung zahlen sich für Täter aus.
FBI IC3 Annual Report 2025. Nur Meldungen an das FBI, überwiegend aus den USA.
Eine eigene Fallzahl für Spear-Phishing gibt es in Deutschland nicht. Das BKA zählt Cybercrime insgesamt und nennt Phishing weiterhin einen beliebten Einstieg für Angriffe.
Häufige Fehler
Fehler 1 · Auf Rechtschreibfehler warten
Der alte Rat „Achte auf Tippfehler“ hilft beim Spear-Phishing nicht. Die Mails sind sauber geschrieben, oft in perfektem Deutsch. Achte stattdessen auf ungewöhnliche Bitten: neue Bankverbindung, dringende Zahlung, Login über einen Link.
Fehler 2 · „Wir sind zu klein“
Kleine Firmen haben oft weniger Schutz und kürzere Wege zum Geld. Verizon zählt allein für ein Jahr über 7.000 bestätigte Datenpannen bei kleinen und mittleren Unternehmen. Klein schützt nicht, klein ist bequem für Angreifer.
Fehler 3 · Nur das Postfach im Blick haben
Gezielte Angriffe kommen auch per Anruf, SMS oder Messenger. Laut Verizon liegt die Klickrate in Übungen bei Anrufen und SMS sogar um 40 Prozent höher als bei E-Mails. Der Speer fliegt über jeden Kanal.
Fehler 4 · Sich nur auf Technik verlassen
Spamfilter und Zwei-Faktor-Anmeldung sind Pflicht, aber sie fangen nicht alles. Eine echt wirkende Mail mit der Bitte um Überweisung enthält oft gar keinen schädlichen Link. Dagegen hilft nur ein fester Ablauf im Team.
So schützt du dein Team
- Rückruf-Regel: Neue Bankdaten und eilige Zahlungen nur nach Rückruf über eine bekannte Nummer.
- Vier-Augen-Prinzip: Überweisungen ab einer festen Summe brauchen eine zweite Person.
- Absender absichern: SPF, DKIM und DMARC für die eigene Domain einrichten, damit sich niemand leicht als du ausgibt.
- Passkeys statt Passwörter: Wo möglich auf Passkeys oder Hardware-Schlüssel umstellen, die sich nicht auf Fake-Seiten eingeben lassen.
- Weniger Futter: Prüfen, welche internen Details auf Website und Social Media stehen müssen.
Häufige Fragen
Was ist der Unterschied zwischen Phishing und Spear-Phishing?
Phishing geht als Massenmail an viele Empfänger. Spear-Phishing richtet sich gezielt an eine Person oder Firma und nutzt vorher recherchierte Details. Deshalb wirkt es echter und ist schwerer zu erkennen.
Was ist Whaling?
Whaling ist Spear-Phishing gegen die Chefetage, also gegen Geschäftsführung oder Vorstand. Microsoft beschreibt es als Untergruppe des Spear-Phishings.
Woran erkenne ich eine Spear-Phishing-Mail, wenn sie keine Fehler hat?
An der Bitte, nicht an der Form. Neue Bankverbindung, Zeitdruck, Geheimhaltung, ein Login über einen Link oder ein ungewohnter Kanal sind Warnsignale. Im Zweifel über eine bekannte Nummer nachfragen.
Was tun, wenn ich auf eine Spear-Phishing-Mail hereingefallen bin?
Sofort handeln: Passwörter ändern, die IT informieren, bei einer Überweisung die Bank anrufen und Anzeige bei der Polizei erstatten. Sind personenbezogene Daten betroffen, mit dem Datenschutzbeauftragten klären, ob eine Meldung nötig ist.
Helfen Phishing-Übungen für Mitarbeitende?
Ja, wenn sie regelmäßig laufen und ohne Bloßstellen ausgewertet werden. Wer Angriffe kennt, meldet sie eher. Übungen ersetzen aber keine festen Abläufe für Zahlungen und Zugänge.