Was sind technische und organisatorische Maßnahmen?
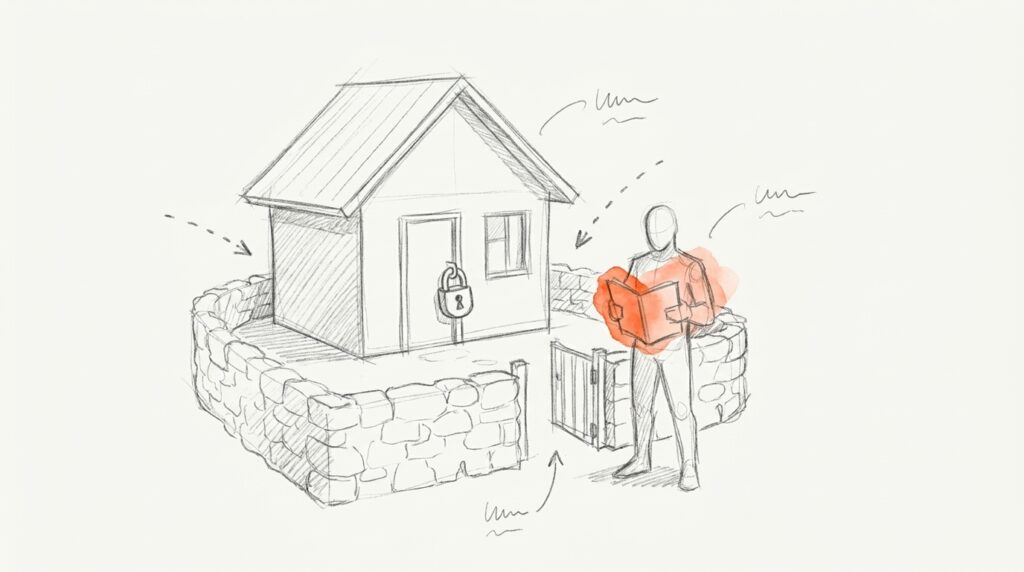
Ein Schloss an der Tür nützt wenig, wenn der Schlüssel unter der Fußmatte liegt. Deshalb trennt die DSGVO nicht zwischen Technik und Verhalten, sondern verlangt beides: technische und organisatorische Maßnahmen, kurz TOM.
- Technisch: Verschlüsselung, Backups, Zugriffsrechte, Updates.
- Organisatorisch: Regeln, Schulungen, klare Rollen, Prüfverfahren.
Eine Definition oder feste Liste steht nicht im Gesetz. Art. 32 DSGVO verlangt ein Schutzniveau, das zum Risiko passt. Abwägen musst du Stand der Technik, Kosten, Art und Umfang der Daten sowie das Risiko für Betroffene. Ein Handwerksbetrieb braucht also weniger als eine Klinik. Keine TOM hat aber niemand.
Als Beispiele nennt Art. 32 vier Punkte: Pseudonymisierung und Verschlüsselung, dauerhafter Schutz von Vertraulichkeit und Verfügbarkeit, rasche Wiederherstellung nach einem Ausfall und die regelmäßige Prüfung der Wirksamkeit.
Wer muss TOM umsetzen und nachweisen?
Art. 32 gilt für Verantwortliche und Auftragsverarbeiter. Dazu kommen weitere Stellen im Gesetz:
Vorschrift
Inhalt
Art. 24
Einhaltung nachweisen können
Art. 25
Schutz schon beim Planen und in Voreinstellungen
Art. 28
Dienstleister mit Garantien wählen
§ 19 TDDDG
Schutz für Websites und digitale Dienste
Eine ausdrückliche Pflicht zur Schriftform habe ich nicht gefunden. Praktisch führt daran kein Weg vorbei, denn nachweisen kannst du nur, was dokumentiert ist. Auch ein Anhang zum Auftragsverarbeitungsvertrag steht nicht wörtlich im Gesetz. Er ist aber gängige Praxis. Der Vertrag muss die Maßnahmen enthalten oder darauf verweisen. Der Europäische Datenschutzausschuss (EDSA) stellt klar: Das Gesetz zu wiederholen reicht nicht.
Der Bußgeldrahmen für Verstöße gegen Art. 25 bis 39 liegt bei bis zu 10 Mio. Euro oder 2 % des weltweiten Jahresumsatzes. Getroffene Maßnahmen fließen in die Höhe ein.
Wichtig ist auch ein Urteil des EuGH vom Dezember 2023 (C-340/21): Ein Hackerangriff beweist allein nicht, dass deine TOM ungeeignet waren. Verlangt wird Risikomanagement, nicht die Null. Vor Gericht musst aber du zeigen, dass deine Maßnahmen geeignet waren.
Was kosten fehlende Maßnahmen?
Zwei Fälle aus Deutschland zeigen die Spanne:
Fall A · Chat-Plattform
Passwörter im Klartext
20.000 €
Bußgeld, 2018
330.000
betroffene Nutzer, rund
Verstoß gegen Art. 32 Abs. 1 lit. a
Die gute Zusammenarbeit mit der Behörde in Baden-Württemberg wirkte mildernd.
Fall B · Vodafone
Kundenkonto und Partneragenturen
30 Mio. €
wegen Mängeln bei der Anmeldung
15 Mio. €
wegen schwacher Partnerkontrolle
Zusammen 45 Mio. Euro, BfDI 2025
Das Kundenportal und die Hotline waren zu schwach abgesichert, Vodafone hat bezahlt.
Auffällig ist, wo es brennt: Nicht nur im Rechenzentrum, sondern am Telefon und bei Partnern. Auch 1&1 traf es 2019 wegen eines Call-Centers, in dem Name und Geburtsdatum als Identitätsprüfung reichten. Das Landgericht Bonn setzte die 9,55 Mio. Euro später auf 900.000 Euro herab.
Häufige Fehler
Fehler 1 · Einmal schreiben, nie prüfen
Art. 24 und Art. 32 verlangen Überprüfung. Einen festen Turnus nennt das Gesetz nicht, „regelmäßig“ reicht ihm. Eine TOM-Liste von 2019 mit altem Hoster ist wertlos.
Fehler 2 · Nur an Technik denken
Die teuren Fälle oben hingen an Abläufen. Prüf deshalb auch, wer Kunden am Telefon identifiziert und wie du Dienstleister kontrollierst.
Fehler 3 · Floskeln statt Fakten
„Es werden angemessene Maßnahmen getroffen“ ist keine TOM. Schreib auf, was du wirklich tust: welche Verschlüsselung, welche Backups, wer welche Rechte hat.
Fehler 4 · Sich auf ein Siegel verlassen
ISO 27001 oder BSI-Grundschutz helfen beim Aufbau. Sie nehmen dir die Einzelfallprüfung aber nicht ab. Als Nachweisfaktor nennt Art. 32 Abs. 3 nur genehmigte Verfahren nach Art. 42 DSGVO.
Was gehört in die TOM einer kleinen Firma?
Die folgende Liste ist unsere Praxis-Ableitung, keine Behördenvorgabe. Für die meisten KMU und Websites ist sie ein guter Start:
- Zugänge: Passwortmanager, Zwei-Faktor-Anmeldung, Rechte nur nach Bedarf.
- Website: HTTPS, Updates für CMS und Plugins, Löschfristen für Formulardaten.
- Daten: Backups, die du auch wirklich getestet hast.
- Menschen: Kurze Schulung und eine klare Regel, wer was darf.
- Dienstleister: Auftragsverarbeitungsverträge und deren TOM prüfen.
- Nachweis: Eine TOM-Liste mit Prüfdatum, einmal im Jahr durchgehen.
Häufige Fragen
Bekomme ich nach einem Hackerangriff automatisch ein Bußgeld?
Nein. Laut EuGH beweist ein Angriff allein nicht, dass deine Maßnahmen ungeeignet waren. Du musst aber zeigen können, dass sie zum Risiko passten. Deshalb ist die Dokumentation vorher so wichtig.
Ist Verschlüsselung Pflicht?
Art. 32 nennt sie als Beispiel und entscheidet risikobasiert. § 19 TDDDG nennt für Websites ein anerkanntes Verschlüsselungsverfahren als Beispiel. Für ein Kontaktformular ohne HTTPS gibt es heute kaum eine gute Begründung.
Wie oft muss ich meine TOM prüfen?
Das Gesetz sagt nur „regelmäßig“. Einmal im Jahr ist ein vernünftiger Rhythmus. Prüf zusätzlich, wenn du Tools wechselst, neue Daten verarbeitest oder etwas passiert ist.
Was ist der Unterschied zwischen TOM und Datensicherheit?
Datensicherheit ist ein Teil davon. TOM dienen auch den Datenschutzgrundsätzen, etwa der Datenminimierung über Voreinstellungen nach Art. 25. Wer nur an Firewalls denkt, deckt also nur einen Teil ab.