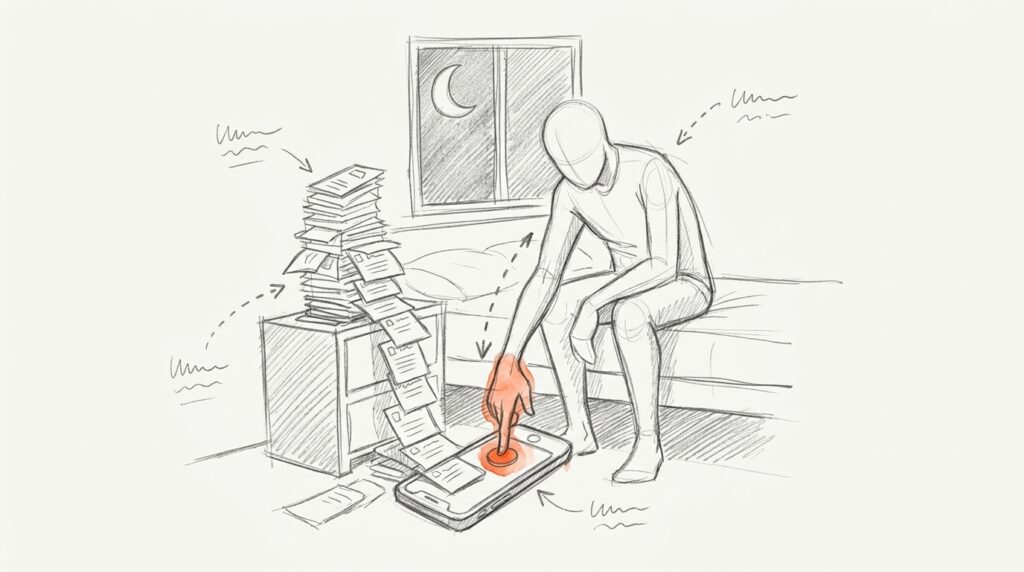
Was ist MFA-Fatigue?
MFA-Fatigue heißt übersetzt Ermüdung bei der Multi-Faktor-Authentifizierung. Gemeint ist ein Angriff auf die Anmeldung per Push-Nachricht, bei der du in einer App nur „Genehmigen“ oder „Ablehnen“ tippst. Andere Namen sind Push-Bombing oder MFA-Bombing.
Der Ablauf: Der Angreifer hat dein Passwort schon, etwa aus einem Datenleck oder einer Phishing-Mail. Er versucht sich anzumelden, immer wieder. Jedes Mal landet eine Anfrage auf deinem Handy. Die US-Behörde CISA beschreibt es so: Er bombardiert dich mit Push-Nachrichten, bis du aus Versehen oder aus Genervtheit zustimmst.
Das Gefährliche: Hier wird keine technische Lücke ausgenutzt, sondern der Mensch. Oft ruft der Angreifer zusätzlich an oder schreibt im Chat und gibt sich als IT-Support aus: „Bitte einmal bestätigen, dann hört das auf.“
Wie häufig ist MFA-Fatigue?
Häufiger, als man denkt. Microsoft hat zwischen Juli 2022 und Juni 2023 rund 6.000 solcher Versuche pro Tag beobachtet. Laut Microsofts eigenen Studien genehmigt etwa 1 % der Nutzer eine einfache Anfrage schon beim ersten Mal.
Angriffe auf MFA 2024
Anteil
Password Spraying
53 %
Push-Spam
22 %
Fernzugriff knacken
17 %
Sonstige
8 %
Die Werte stammen aus dem Jahresbericht 2024 von Cisco Talos und beziehen sich auf Angriffe gegen Anwendungen mit MFA-Schutz. Push-Spam liegt damit auf Platz zwei. In 16 % der Schwachstellen rund um MFA, die Talos bei Vorfällen fand, hatte die Masche Erfolg.
Zwei bekannte Fälle
Uber, September 2022
Laut Uber war das Passwort eines externen Dienstleisters vermutlich im Darknet gekauft worden, nachdem Schadsoftware sein privates Gerät befallen hatte. Der Angreifer versuchte sich wiederholt anzumelden, jedes Mal kam eine Anfrage. Irgendwann nahm der Dienstleister eine an. Danach kam der Angreifer an weitere Konten und an Rechte für G-Suite und Slack.
Cisco, Mai 2022
Hier lagen die Firmen-Zugangsdaten im privaten Google-Konto eines Mitarbeiters, Chrome hatte sie synchronisiert. Der Angreifer übernahm das Konto, rief über mehrere Tage als angeblicher Support an und schickte Push-Anfragen, bis eine durchging. So bekam er VPN-Zugang. Das schreibt Cisco Talos selbst.
Häufige Fehler
Fehler 1 · „Wir haben MFA, also sind wir sicher“
Ein Ja/Nein-Knopf ist der schwächste zweite Faktor. Die CISA empfiehlt phishingresistente Verfahren und nennt den Zahlenabgleich nur eine Übergangslösung.
Fehler 2 · Abgelehnte Anfrage abhaken
Eine Anfrage, die du nicht ausgelöst hast, heißt: Jemand kennt dein Passwort. Die CISA rät, jede solche Anfrage der IT zu melden. Ablehnen allein reicht nicht, das Passwort muss sofort geändert werden.
Fehler 3 · Firmen-Logins im privaten Browser
Der Fall Cisco zeigt es: Gespeicherte Firmen-Passwörter im privaten Browserprofil sind ein Geschenk. Firmenzugänge gehören in einen eigenen Passwortmanager.
Fehler 4 · Glauben, das trifft nur Konzerne
Bei Uber war der Einstieg ein Dienstleister, bei Cisco ein privates Konto. Wer ein gültiges Passwort und eine Push-App hat, kommt als Ziel infrage. Also auch die Agentur, die deine Werbekonten betreut.
So schützt du dich
- Zahlenabgleich nutzen: Der Anmeldebildschirm zeigt eine Zahl, die du in der App eintippst. Wer nicht vor dem Bildschirm sitzt, kann nicht bestätigen. Im Microsoft Authenticator ist das seit Mai 2023 Pflicht, Duo und Okta bieten es ebenfalls.
- Auf Standort und App achten: Viele Apps zeigen an, woher und für welche Anwendung die Anfrage kommt.
- Anfragen begrenzen: Die US-Normbehörde NIST empfiehlt in ihrer Richtlinie von 2025 eine Obergrenze für Push-Nachrichten.
- Auf Passkeys umsteigen: Ohne Ja/Nein-Knopf läuft Push-Bombing ins Leere.
- Team einweisen: Jede unerwartete Anfrage wird gemeldet, nie bestätigt, auch nicht auf Bitte eines Anrufers.
Häufige Fragen
Was tue ich, wenn ich ständig MFA-Anfragen bekomme, die ich nicht ausgelöst habe?
Alle ablehnen, sofort das Passwort ändern und die IT informieren. Die Anfragen zeigen, dass jemand dein Passwort kennt. Prüf auch, ob du dasselbe Passwort woanders nutzt.
Schützt der Zahlenabgleich komplett?
Gegen Push-Spam weitgehend, denn ohne Blick auf den Anmeldebildschirm kennt niemand die Zahl. Gegen gefälschte Login-Seiten, die alles live weiterreichen, hilft er nicht. Dafür brauchst du Passkeys oder Sicherheitsschlüssel.
Ist der Microsoft Authenticator noch anfällig?
Für reine Ja/Nein-Anfragen nicht mehr, denn seit Mai 2023 verlangt Microsoft bei jeder Push-Nachricht den Zahlenabgleich. Bei Risikosignalen wie einem ungewöhnlichen Standort verschickt Microsoft gar keine Push-Nachricht mehr.
Sind Passkeys sicherer als Push-Bestätigungen?
Ja. Ein Passkey funktioniert nur auf der echten Website und braucht kein Antippen einer Nachricht, die ein Fremder ausgelöst hat. Damit gibt es nichts, das man dich zum Bestätigen drängen könnte.
Ist ein erfolgreicher Angriff eine Datenpanne?
Wenn der Angreifer an personenbezogene Daten kommt, kann das eine meldepflichtige Datenschutzverletzung sein. Ob und wie gemeldet werden muss, klärst du mit deiner oder deinem Datenschutzbeauftragten.