

Was ist Adversary-in-the-Middle?
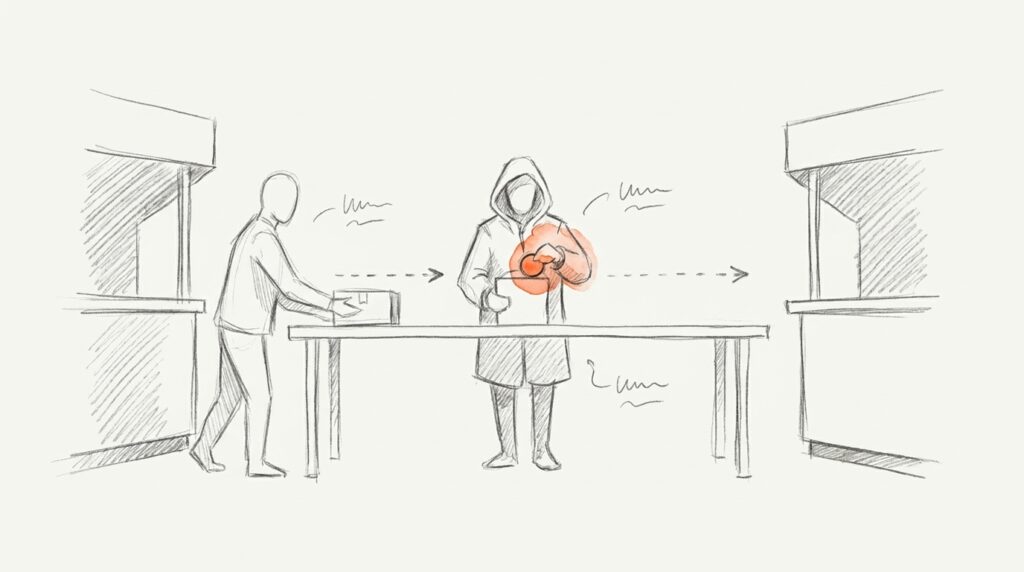
Bei einem Adversary-in-the-Middle-Angriff (AiTM) setzt sich jemand unbemerkt zwischen zwei Gesprächspartner. Er liest mit und kann Daten verändern. Die Wissensdatenbank MITRE ATT&CK führt das als Technik T1557. Früher hieß das Konzept meist „Man-in-the-Middle“ (MitM), heute ist der neutrale Name üblich.
Klassisch spielte sich das im Netzwerk ab, etwa in einem gefälschten WLAN im Café. Im Marketing-Alltag meint man heute meistens AiTM-Phishing: eine nachgebaute Login-Seite, die wie ein Vermittler zwischen dir und dem echten Dienst arbeitet.
So läuft AiTM-Phishing ab
- Du bekommst eine Mail mit Link, etwa zu einem geteilten Dokument.
- Die Seite sieht exakt aus wie die Anmeldung bei Microsoft 365 oder Google, denn sie zeigt in Echtzeit die echte Seite.
- Du gibst Passwort und Code ein. Die Fälschung reicht beides sofort an den echten Dienst weiter.
- Der Dienst meldet dich an und schickt ein Sitzungs-Cookie zurück, also die Bestätigung „ist eingeloggt“.
- Die Fälschung behält eine Kopie. Mit diesem Cookie ist der Angreifer drin, ohne Passwort und ohne Code.
Wichtig: Das ist keine Lücke in der Zwei-Faktor-Anmeldung, betont Microsoft. Die Anmeldung hat funktioniert. Gestohlen wird das, was danach kommt.
Wie schnell das geht, zeigte schon eine von Microsoft 2022 beschriebene Kampagne gegen mehr als 10.000 Organisationen. Frühestens fünf Minuten nach dem Diebstahl begannen die Täter, aus dem gekaperten Postfach Zahlungsbetrug vorzubereiten.
Wie verbreitet ist AiTM?
Laut Microsoft Digital Defense Report 2024 stieg AiTM-Phishing innerhalb eines Jahres um 146 %. Der Grund: Die Werkzeuge kann man mieten.
Case A · Phishing im Abo
Das Kit Tycoon 2FA
ab 120 $
für 10 Tage Zugang
rund 62 %
der von Microsoft geblockten Phishing-Versuche Mitte 2025
Profi-Angriffe zum Preis eines Abendessens
Angaben von Microsoft (März 2026). Im selben Jahr zerschlugen Microsoft und Europol das Netzwerk, die Mails gingen danach laut Microsoft um 99,8 % zurück.
Case B · Microsoft 365
Kampagne mit gefälschten Apps als Köder
> 900
angegriffene Microsoft-365-Umgebungen
> 50 %
bestätigte Erfolgsquote
Jeder zweite Versuch traf
Laut Proofpoint (Juli 2025), knapp 3.000 angegriffene Konten. Die Täter nutzten vor allem AiTM-Kits.
Kaum ein Kit ist eine Einzelerscheinung. Der Sicherheitsanbieter Sekoia nennt für 2025 neben Tycoon 2FA auch EvilProxy, Sneaky 2FA und das frei verfügbare Evilginx. Fällt eins weg, übernimmt das nächste.
Abgrenzung zu anderen Angriffen
- Klassisches Phishing: Eine statische Fälschung fängt nur das Passwort ab. Gegen ein Konto mit zweitem Faktor bringt das allein nichts.
- AiTM-Phishing: Die Fälschung arbeitet live mit dem echten Dienst und erbeutet die fertige Sitzung.
- Consent Phishing: Hier wird nichts abgefangen. Du gibst einer bösartigen App selbst Zugriffsrechte.
Häufige Fehler
Fehler 1 · „Wir haben MFA, wir sind sicher“
Codes per SMS, App oder Push reicht die Fälschung einfach durch. Die US-Cybersicherheitsbehörde CISA stuft nur Verfahren nach FIDO/WebAuthn und Chipkarten-Verfahren als phishing-resistent ein.
Fehler 2 · Nur das Passwort ändern
Das gestohlene Cookie gilt weiter, auch nach dem neuen Passwort. Nach einem Vorfall müssen alle aktiven Sitzungen beendet werden. In Microsoft 365 und Google Workspace kann das die Verwaltung erledigen.
Fehler 3 · Der Optik trauen
Die Seite ist ein Spiegel der echten. Logo, Farben und Fehlermeldungen stimmen. Der einzige Unterschied steht in der Adresszeile.
Was wirklich schützt
- Passkeys und Sicherheitsschlüssel: Sie sind an die echte Domain gebunden. Auf der Fälschung funktionieren sie schlicht nicht. Microsoft nennt Passkeys die wirksamste Lösung gegen AiTM.
- Passwortmanager: Er füllt auf fremden Domains nichts aus. Wenn er streikt, schau genau hin.
- Zugriffsregeln: In Microsoft Entra ID lassen sich phishing-resistente Anmeldungen und bekannte Geräte erzwingen.
- Postfachregeln prüfen: Nach einer Übernahme legen Täter oft Weiterleitungen und Filter an, um Antworten zu verstecken.
Häufige Fragen
Was ist der Unterschied zwischen AiTM und Man-in-the-Middle?
Es ist dasselbe Konzept. Man-in-the-Middle ist der ältere Name, Adversary-in-the-Middle der heute übliche, etwa bei MITRE ATT&CK. Im Alltag meint AiTM meist die Phishing-Variante mit gefälschter Login-Seite.
Wie können Angreifer meine Zwei-Faktor-Anmeldung umgehen?
Sie umgehen sie gar nicht, sie lassen dich die Anmeldung selbst erledigen. Die Fälschung reicht Passwort und Code an den echten Dienst weiter und stiehlt danach das Sitzungs-Cookie.
Schützen Passkeys vor AiTM-Phishing?
Ja. Ein Passkey prüft, auf welcher Domain er benutzt wird, und verweigert die Anmeldung auf der Fälschung. Deshalb gelten Passkeys und Sicherheitsschlüssel als phishing-resistent.
Was tun, wenn ich mich auf einer AiTM-Seite angemeldet habe?
Alle aktiven Sitzungen beenden, Passwort ändern, Anmeldeverfahren prüfen und im Postfach nach neuen Weiterleitungen und Regeln suchen. Informiere deine IT, und prüfe, ob personenbezogene Daten betroffen sind.
Was ist ein Phishing-Kit?
Ein fertiger Baukasten für Phishing-Seiten, oft im Abo gemietet. Bekannte AiTM-Kits sind Tycoon 2FA, EvilProxy und das frei verfügbare Evilginx.


