

Was ist die Storage Access API?
Auf deiner Website steckt ein Buchungs-Widget. In Chrome klappt alles, in Safari muss sich der Kunde bei jedem Besuch neu anmelden. Warum? Safari gibt dem Widget seine Cookies nicht, weil es von einer fremden Domain kommt. Genau hier setzt die Storage Access API an.
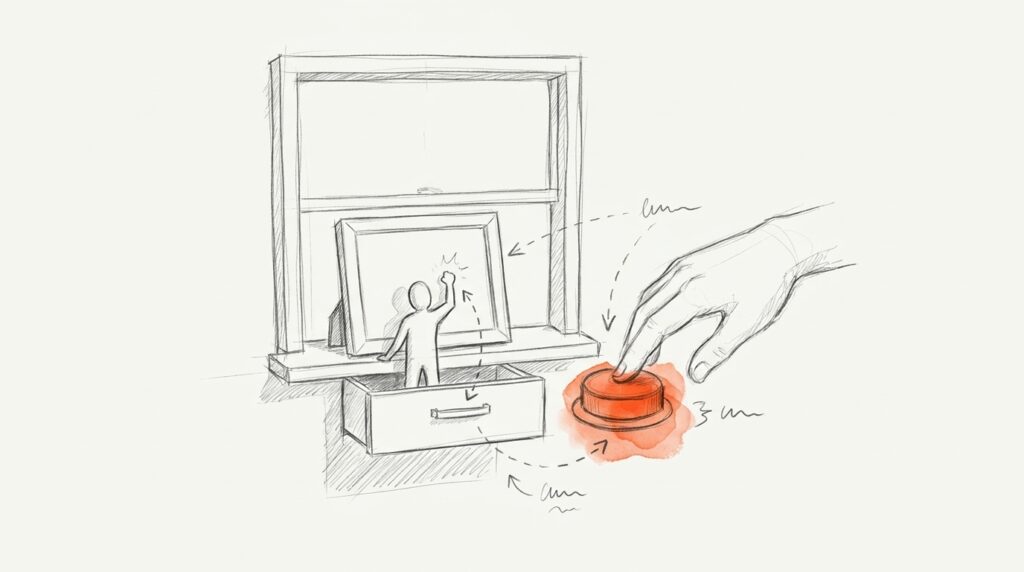
Sie ist eine Schnittstelle im Browser. Ein eingebetteter Dienst in einem iframe, also einem Fenster mit fremdem Inhalt auf deiner Seite, kann darüber um Zugriff auf seine eigenen Cookies und Speicherdaten bitten. MDN beschreibt sie als Weg für eingebettete Inhalte, an Drittanbieter-Cookies und ungeteilten Speicher zu kommen.
Zwei Bedingungen gelten immer: Der Nutzer muss vorher etwas im eingebetteten Dienst anklicken. Und der Browser entscheidet, ob er nachfragt oder den Zugriff direkt gewährt.
Warum es sie braucht
Die Browser gehen mit Cookies fremder Websites sehr unterschiedlich um:
Browser
Fremde Cookies
Safari
Seit 2020 blockiert
Firefox
Pro Website getrennt
Chrome
Erlaubt, Nutzer wählt
Safari blockiert laut WebKit seit Version 13.1 vom März 2020 alle Cookies von Drittanbietern. Firefox trennt sie mit Total Cookie Protection pro Website. In Chrome bleiben sie erlaubt — Google hat im Oktober 2025 mitgeteilt, bei der Wahl durch den Nutzer zu bleiben.
Für Tracker ist das gewollt. Für einen Kommentar-Bereich mit Login oder einen Bezahlschritt im iframe ist es ein Problem. Die Storage Access API ist der Kompromiss: Zugriff nur dann, wenn der Nutzer den Dienst wirklich benutzt.
So läuft es ab
- Klick: Der Nutzer klickt im eingebetteten Dienst, etwa auf „Anmelden“ oder „Kommentieren“.
- Anfrage: Der Dienst ruft die Storage Access API auf.
- Entscheidung: Der Browser fragt nach oder gewährt den Zugriff nach eigenen Regeln.
- Zugriff: Der Dienst sieht seine Cookies, aber nur auf dieser einen Website.
Safari stellt eine zusätzliche Hürde auf: Der Nutzer muss die Website des Dienstes in den letzten 30 Tagen direkt besucht und dort etwas getan haben. Wer das Login-Portal nie selbst geöffnet hat, bekommt gar keine Abfrage.
Auch die Erlaubnis hält nicht ewig. Chrome fragt laut Google nach einer Zustimmung 30 Tage nicht erneut, jede Nutzung verlängert die Frist. Safari und Firefox lassen Freigaben laut MDN ebenfalls auslaufen. Firefox fragt außerdem nicht immer sofort nach.
Häufige Fehler
Fehler 1 · Hoffen, dass Tracking-Pixel wieder laufen
Die API gilt nur für iframes und nur nach einem Klick. Passive Pixel und Werbeskripte bekommen darüber keine Cookies zurück. Eine Chrome-Variante für Skripte der Hauptseite hat Google abgekündigt.
Fehler 2 · Die Browser-Freigabe für eine Einwilligung halten
Das „Zulassen“ im Browser ist eine technische Freigabe. Ob du für den Dienst eine Einwilligung im Cookie-Banner brauchst, richtet sich weiter nach dem Datenschutzrecht.
Fehler 3 · Den Fehler bei der eigenen Website suchen
Die API ruft der Anbieter des iframes auf, nicht du. Wenn ein Widget in Safari ständig ausloggt, frag zuerst den Anbieter, ob er die Storage Access API oder CHIPS unterstützt.
Fehler 4 · Die technischen Grundlagen vergessen
Laut MDN scheitert der Zugriff ohne HTTPS, ohne Klick oder wenn das Cookie nicht als SameSite=None mit Secure gesetzt ist. Ein iframe mit Sandbox-Attribut braucht zusätzlich eine ausdrückliche Erlaubnis.
Storage Access API oder CHIPS?
Beide lösen Probleme eingebetteter Dienste, aber anders. Mit CHIPS setzt ein Dienst ein Cookie, das nur für die Kombination aus deiner Website und dem Dienst gilt. Das braucht keine Abfrage, dafür erkennt der Dienst den Nutzer auf anderen Websites nicht wieder.
Ein Chat-Fenster oder ein Warenkorb im Widget kommt mit CHIPS meist gut aus. Ein Login, der auf vielen Websites gelten soll, braucht die Storage Access API.
Häufige Fragen
Warum funktioniert mein eingebettetes Login in Safari nicht?
Safari blockiert Cookies fremder Websites seit 2020. Unterstützt der Anbieter des Widgets die Storage Access API nicht, fehlt ihm im iframe sein Login-Cookie. Frag den Anbieter, ob er die API oder CHIPS nutzt.
Muss ich als Website-Betreiber etwas einbauen?
Meist nicht. Die API ruft der eingebettete Dienst auf. Du musst höchstens sicherstellen, dass das iframe sie benutzen darf, etwa wenn es mit einem Sandbox-Attribut eingebunden ist.
Hilft die Storage Access API meinem Tracking?
Nein. Sie braucht einen Klick im eingebetteten Dienst und gilt nur für iframes. Werbepixel und Retargeting-Skripte holen sich darüber keine Cookies zurück.
Ersetzt die Freigabe im Browser die Cookie-Einwilligung?
Nein. Die Browser-Freigabe ist technisch. Ob du eine Einwilligung brauchst, regelt das Datenschutzrecht, und das hängt davon ab, was der Dienst mit den Daten macht.
Was ist der Unterschied zu CHIPS?
CHIPS trennt Cookies freiwillig pro Website und braucht keine Abfrage. Die Storage Access API gibt dem Dienst seine ungeteilten Cookies, aber nur nach Klick und Freigabe.


