Was ist ein Device Graph?
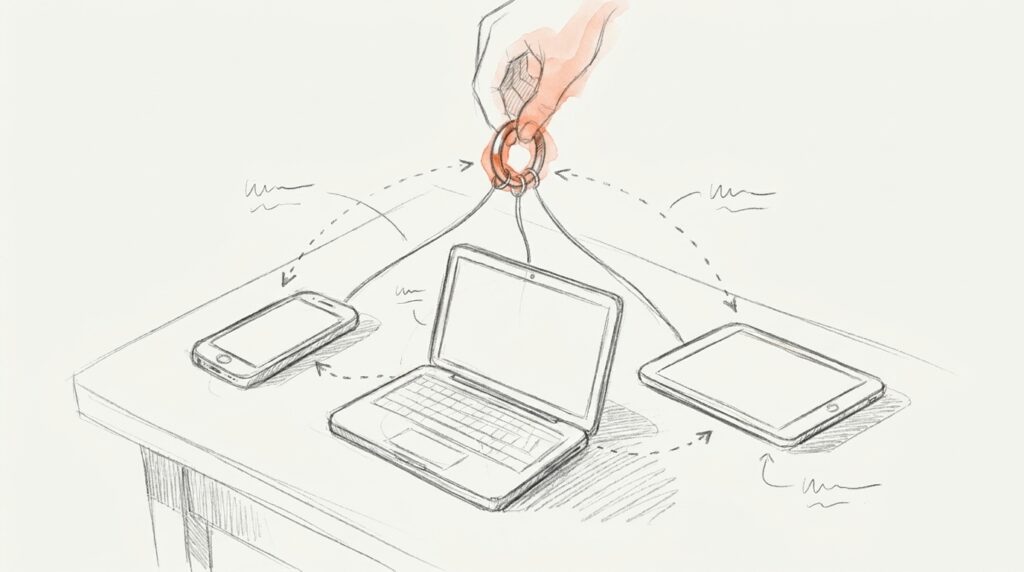
Du schaust abends am Handy nach Wanderschuhen. Am nächsten Morgen steht die Anzeige auf deinem Firmenlaptop. Zufall? Oft steckt ein Device Graph dahinter.
Ein Device Graph ist eine Datenbank. Sie verknüpft Geräte, Browser und Kennungen wie Cookie-IDs, Werbe-IDs oder gehashte Logins. Das Ziel: erkennen, was vermutlich zur selben Person oder zum selben Haushalt gehört.
Genutzt wird das vor allem für drei Dinge:
- Targeting: dieselbe Person auf mehreren Geräten erreichen.
- Frequency Capping: die Zahl der Kontakte über alle Geräte begrenzen.
- Attribution: den Klick am Handy mit dem Kauf am Laptop verbinden.
Deterministisch oder probabilistisch?
Es gibt zwei Wege, Geräte zusammenzubringen. Die US-Behörde FTC beschreibt sie so, und oft werden beide kombiniert:
Weg
So funktioniert’s
Deterministisch
Über ein festes Merkmal wie den Login
Probabilistisch
Geschätzt, etwa über IP und Surfverhalten
Der klare Tausch lautet: Sicherheit gegen Reichweite. LiveRamp arbeitet nach eigener Aussage voll deterministisch und räumt ein, deshalb weniger Reichweite zu haben als probabilistische Anbieter.
Wie gut Schätzen funktioniert, zeigt eine Studie von der USENIX Security 2017. Schon IP-Adressen und besuchte Domains reichten, um Handy und Desktop zuzuordnen. Die Forscher kamen auf eine Präzision von 0,88. Die Stichprobe war mit 126 Nutzern aber klein und die Studie ist alt.
Wie genau ist das wirklich?
Bei „Genauigkeit“ lohnt das Nachfragen. Zwei Größen werden gern vermischt:
- Precision: Wie viele der gefundenen Verknüpfungen stimmen?
- Recall: Wie viele der echten Verknüpfungen werden gefunden?
Mehr Präzision kostet Reichweite. Fehlzuordnungen passieren laut der USENIX-Studie vor allem im selben Haushalt. Das ist für Werbung manchmal sogar brauchbar, für saubere Attribution aber nicht.
Und auch Logins sind kein Goldstandard. Truthset und CIMM haben 2023 in den USA die Daten von 15 Datenfirmen geprüft. Die Verknüpfung von E-Mail und Postadresse stimmte im Schnitt nur zu 51 %, je nach Anbieter zwischen 32 und 69 %. Das ist kein Gerätetest, zeigt aber, wie wackelig Identitätsdaten sein können.
Was sagt der Datenschutz?
Der Europäische Datenschutzausschuss EDPB hat 2024 klargestellt: Einheitliche Kennungen aus gehashten Daten, die mehrere Unternehmen teilen, fallen unter Art. 5 Abs. 3 der ePrivacy-Richtlinie. Auch reines IP-Tracking kann darunterfallen, aber nicht in jedem Fall.
Die französische Behörde CNIL sagt es 2021 sehr deutlich: Für Profilbildung und gezielte Werbung braucht es eine vorherige Einwilligung, egal ob personenbezogene Daten verarbeitet werden. In Deutschland regelt § 25 TDDDG das Speichern und Auslesen auf dem Endgerät.
Apple zieht ebenfalls eine Linie. Auch das Weitergeben von E-Mail-Listen an Werbenetzwerke zählt dort als Tracking, die gehashte Adresse ersetzt die ATT-Erlaubnis nicht.
Häufige Fehler
Fehler 1 · Anbieter-Genauigkeit glauben
Eine Zahl ohne Recall und ohne unabhängigen Test sagt wenig. Die USENIX-Autoren fanden keinen öffentlichen Datensatz zum Gegenprüfen.
Fehler 2 · „Gehasht heißt anonym“
Falsch. Ein Hash ist eine Art Fingerabdruck der Adresse. Er bleibt bei allen Firmen gleich, und genau dafür wird er genutzt. Sonst ließe sich nichts abgleichen.
Fehler 3 · „Ohne Cookie keine Einwilligung“
Das gilt nicht für IP-Tracking und Kennungen, sagen EDPB und CNIL. Prüfen musst du den Einzelfall trotzdem.
Fehler 4 · GA4-Zahlen als Google-Graph lesen
GA4 nennt die User-ID den genauesten Identitätsraum. Die Berichtsidentität besteht aus User-ID, Geräte-ID und Modellierung. Google Signals taucht dort nicht mehr auf. Du siehst also keinen fremden Graphen, sondern deine eigenen Logins plus Schätzung.
Brauchst du das als KMU?
Meist nein. Einen eigenen Device Graph baut kein Mittelständler. Das hier reicht fast immer:
- Login anbieten: Kundenkonto oder Newsletter-Login mit User-ID in GA4 verbinden.
- Plattform-Berichte nutzen: Google und Meta haben eigene angemeldete Nutzer.
- Eigene Daten pflegen: Saubere First-Party-Daten schlagen gekaufte Zuordnungen.
Häufige Fragen
Was ist der Unterschied zwischen Device Graph und Identity Graph?
Der Device Graph verknüpft vor allem Geräte, der Identity Graph stellt eher Personen in die Mitte und nimmt oft CRM- oder Offline-Daten dazu. Genormt ist das nicht. Viele Anbieter nutzen beide Begriffe gleich, frag also nach, was wirklich drinsteckt.
Was ist genauer: deterministisch oder probabilistisch?
Deterministisch ist in der Regel sicherer, hat aber weniger Reichweite. Perfekt ist es nicht, geteilte Konten und alte Adressen führen zu Fehlern. Probabilistisch erreicht mehr Geräte, bleibt aber eine Schätzung.
Sind gehashte E-Mail-Adressen anonym?
Nein. Der Hash bleibt für dieselbe Adresse gleich, darum lässt er sich abgleichen. Der EDPB behandelt solche geteilten Kennungen als Fall für die ePrivacy-Regeln.
Braucht ein Device Graph eine Einwilligung?
Für Profilbildung und gezielte Werbung in aller Regel ja. Das sagen CNIL und, für Kennungen, der EDPB. Anwendbarkeit der Regeln heißt aber nicht automatisch Einwilligungspflicht, es kommt auf den Fall an. Das ist keine Rechtsberatung.
Macht GA4 Cross-Device-Tracking?
Ja, vor allem über deine User-ID, also wenn sich Nutzer anmelden. Ohne Login sieht GA4 nur Geräte-IDs und Modellierung. Google Signals liefert Daten von angemeldeten Google-Nutzern für Cross-Platform-Berichte, aber nur aggregiert.
Quellen
- FTC: Cross-Device Tracking, Staff Report 2017
- Zimmeck et al.: Cross-Device Tracking, USENIX Security 2017
- LiveRamp: RampID Methodology
- EDPB: Leitlinien 2/2023 zu Art. 5 Abs. 3 ePrivacy-Richtlinie
- CNIL: Alternativen zu Third-Party-Cookies
- § 25 TDDDG
- Apple: User Privacy and Data Use
- Google Analytics-Hilfe: Reporting Identity
- Google Analytics-Hilfe: Google Signals