

Was ist ein Botnetz?
Über Nacht kommen 300 Anfragen über dein Kontaktformular, alle mit kryptischen Namen und Links. Wer schreibt das alles? Meist kein Mensch, sondern ein Botnetz.
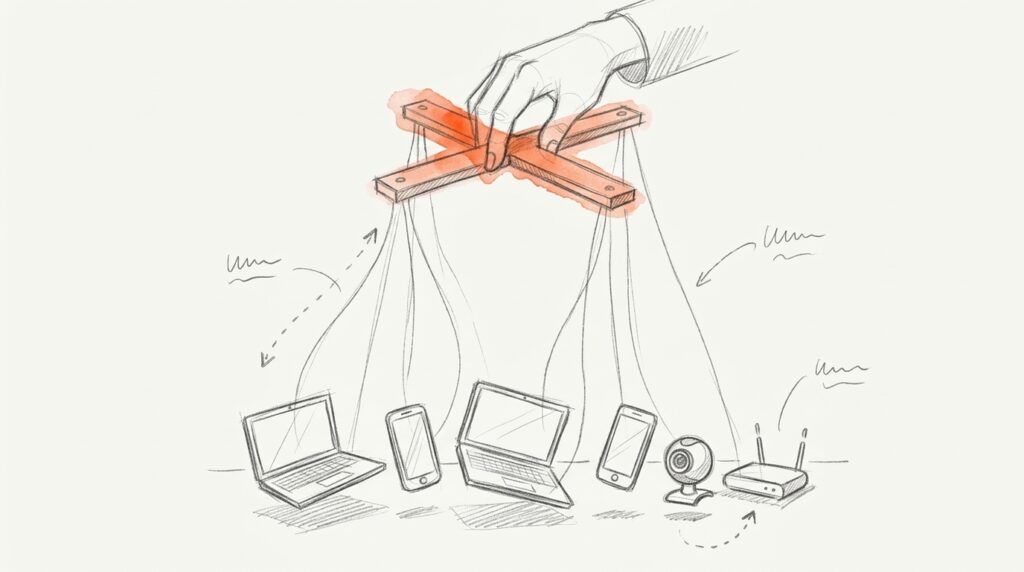
Das BSI beschreibt ein Botnetz als Zusammenschluss vieler Systeme, die mit einem Schadprogramm infiziert sind. Jedes dieser Geräte heißt „Bot“, kurz für Roboter. Die Bots melden sich bei zentralen Steuerservern der Angreifer, den Command-and-Control-Servern, und warten auf Befehle.
Betroffen sind längst nicht nur PCs. Laut BSI geht es ebenso um Smartphones, Tablets, Router und vernetzte Geräte wie Fernseher, Set-Top-Boxen oder Webcams. Moderne Botnetze sind wie ein Werkzeugkasten aufgebaut: Neue Funktionen laden die Angreifer bei Bedarf nach.
Wofür Botnetze eingesetzt werden
- DDoS-Angriffe: Tausende Geräte rufen gleichzeitig eine Website auf, bis sie zusammenbricht.
- Spam: Massenmails und Müll in Kontaktformularen und Kommentaren.
- Login-Angriffe: Passwörter durchprobieren oder gestohlene Zugangsdaten testen, verteilt auf viele IP-Adressen.
- Werbebetrug: gefälschte Klicks und Aufrufe, für die Werbetreibende zahlen.
- Weitere Schadsoftware verteilen, bis hin zu Erpressungstrojanern.
Wie verbreitet sind Botnetze in Deutschland?
Das BSI leitet die Verbindungen bekannter Botnetze auf eigene Server um, das nennt sich Sinkholing. So sieht es, welche Geräte in Deutschland infiziert sind, und meldet sie an die Provider. Die Provider informieren dann ihre Kunden.
- Rund 20.650 Systeme am Tag erfasste und meldete das BSI so von Juli 2023 bis Juni 2024. Das ist nur eine Untergrenze: Viele Botnetze lassen sich nicht umleiten.
- Android im Fokus: Sechs der zehn aktivsten Botnetze richteten sich in diesem Zeitraum gegen Android-Geräte. Das größte ermöglichte unter anderem Werbebetrug.
- Schon ab Werk infiziert: Im Lagebericht 2025 war Badbox das größte aktive Botnetz in Deutschland. Die Schadsoftware steckte bereits auf günstigen Android-Geräten, als sie verkauft wurden.
Auch die Wirkung ist messbar. Nach Angaben der Deutschen Telekom gab es 2024 in Deutschland 29.399 DDoS-Angriffe, 30,7 % mehr als im Vorjahr. Das BKA nennt das im Bundeslagebild Cybercrime den höchsten Wert seit 2021.
Beispiele aus der Praxis
Zwei Fälle, in denen Behörden zurückgeschlagen haben:
Fall A · Polizei
Operation Endgame, Mai 2024
6
Schadprogramme vom Netz genommen
70 Mio. €
Kryptovermögen gesperrt (mehr als)
Laut BKA die bislang größte internationale Polizeiaktion gegen Schadsoftware als Dienstleistung.
Vom BKA initiiert. Im Mai 2025 folgte eine zweite Runde mit über 300 abgeschalteten Servern.
Fall B · BSI
Badbox und Vo1d
30.000
Badbox-Geräte vom Steuerserver getrennt
10.000
Vo1d-Besitzer informiert
Das BSI blockierte die Verbindung zu den Steuerservern — die Geräte waren vorinfiziert gekauft.
Zahlen jeweils ca., Lagebericht 2025, Zeitraum Juli 2024 bis Juni 2025.
Was sagt das Gesetz?
Ein Botnetz aufzubauen oder zu betreiben ist strafbar. Einschlägig sind vor allem das Ausspähen von Daten (§ 202a StGB) und die Computersabotage (§ 303b StGB). Schon das Verbreiten passender Programme kann nach § 202c StGB strafbar sein.
Als Website-Betreiber hast du die andere Seite im Blick: § 19 Abs. 4 TDDDG verlangt von Anbietern digitaler Dienste Vorkehrungen gegen unerlaubte Zugriffe und Störungen durch äußere Angriffe, soweit technisch möglich und wirtschaftlich zumutbar. Wer personenbezogene Daten verarbeitet, muss sie nach Art. 32 DSGVO angemessen schützen.
Häufige Fehler
Fehler 1 · „Ich würde es merken“
Nein. Laut BSI sind Infektionen für die Besitzer oft nicht zu erkennen. Das Gerät läuft normal, nur nachts arbeitet es nebenbei für Fremde.
Fehler 2 · Nur an den PC denken
Router, Kameras, Fernsehboxen und billige Android-Geräte sind die eigentlichen Ziele, weil sie selten Updates bekommen. Gerade im Büro hängen davon oft mehr im Netz, als man denkt.
Fehler 3 · Auf IP-Sperren setzen
Ein Botnetz kommt von tausenden Adressen gleichzeitig. Eine Sperrliste für IP-Adressen läuft dem immer hinterher. Wirksamer sind Schutzmechanismen, die Verhalten erkennen.
Fehler 4 · Bot-Traffic in den Zahlen übersehen
Plötzliche Sprünge bei Besuchern ohne Verweildauer, Formulareinträge ohne Sinn, Klicks ohne Conversions — das kann Bot-Traffic sein. Wer ihn nicht herausfiltert, optimiert seine Kampagnen auf Maschinen.
So schützt du deine Website
- Updates einspielen: CMS, Plugins, Router und vernetzte Geräte aktuell halten.
- Formulare schützen: unsichtbares Honeypot-Feld oder ein Dienst wie Cloudflare Turnstile — mit Hinweis in der Datenschutzerklärung.
- Login absichern: Anmeldeversuche begrenzen und Zwei-Faktor-Anmeldung einschalten.
- Firewall und DDoS-Schutz: über deinen Hoster, ein CDN oder eine Firewall für WordPress.
- Provider-Hinweise ernst nehmen: Meldet dein Internetanbieter ein infiziertes Gerät, such es und bereinige es.
Häufige Fragen
Woran merke ich, dass mein Gerät Teil eines Botnetzes ist?
Oft gar nicht. Hinweise sind ein ungewöhnlich langsames Gerät, hoher Datenverbrauch oder eine Warnung deines Internetanbieters, der Meldungen vom BSI weitergibt. Ein aktueller Virenscanner und ein Zurücksetzen auf Werkseinstellungen helfen meist.
Was hat ein Botnetz mit Spam im Kontaktformular zu tun?
Viel. Botnetze füllen massenhaft Formulare und Kommentarfelder aus, meist um Links zu streuen oder Schadsoftware zu verbreiten. Ein Honeypot-Feld oder ein Dienst wie Turnstile filtert das Gröbste.
Ist es strafbar, ein Botnetz zu mieten?
Ja. Wer ein Botnetz für Angriffe nutzt, macht sich unter anderem nach den Vorschriften zu Computersabotage und Ausspähen von Daten strafbar — egal, ob er es selbst gebaut oder gemietet hat.
Was ist Sinkholing?
Behörden oder Sicherheitsfirmen übernehmen die Adressen, mit denen infizierte Geräte ihre Steuerserver erreichen wollen. Die Bots melden sich dann bei den Behörden statt bei den Angreifern. So lassen sich infizierte Geräte zählen und ihre Besitzer warnen.
Verfälschen Botnetze meine Werbezahlen?
Sie können. Laut BSI ermöglichte das größte 2024 in Deutschland beobachtete Botnetz unter anderem Werbebetrug. Prüf ungewöhnliche Klickspitzen ohne Conversions und nutz den Schutz vor ungültigen Klicks deiner Werbeplattform.


